 Salta al contenuto


Prima di capire come verificare la sicurezza di un sito web devi prendere coscienza del fatto che questo è fondamentale per donare alla tua attività un futuro grazie al web.
Puoi creare il miglior sito internet, puoi attivare il blog aziendale più strategico del web e pubblicare i contenuti migliori: senza delle verifiche per garantire la sicurezza e la resistenza agli attacchi hacker rischi di vanificare il lavoro svolto in mesi o addirittura anni.
Queste parole non sono casuali: mi è capitato più volte di dover ricominciare da zero dopo che un progetto è stato praticamente annientato lato SEO a causa di un attacco spam di link o content injection. Si tratta di una situazione infausta in cui l’attaccante inserisce contenuti indesiderati, collegamenti ipertestuali o intere pagine pubblicitarie all’interno di un sito web. Ed è solo una delle ipotesi, ci sono attacchi:
- SQL Injection.
- DoS.
- DDoS
- Web Spoofing.
- Malware.
Queste minacce compromettono non solo la navigazione e l’esperienza utente: Google ha delle politiche precise rispetto ai siti web compromessi. Se sei una minaccia per l’utente, sparisci dalla SERP.
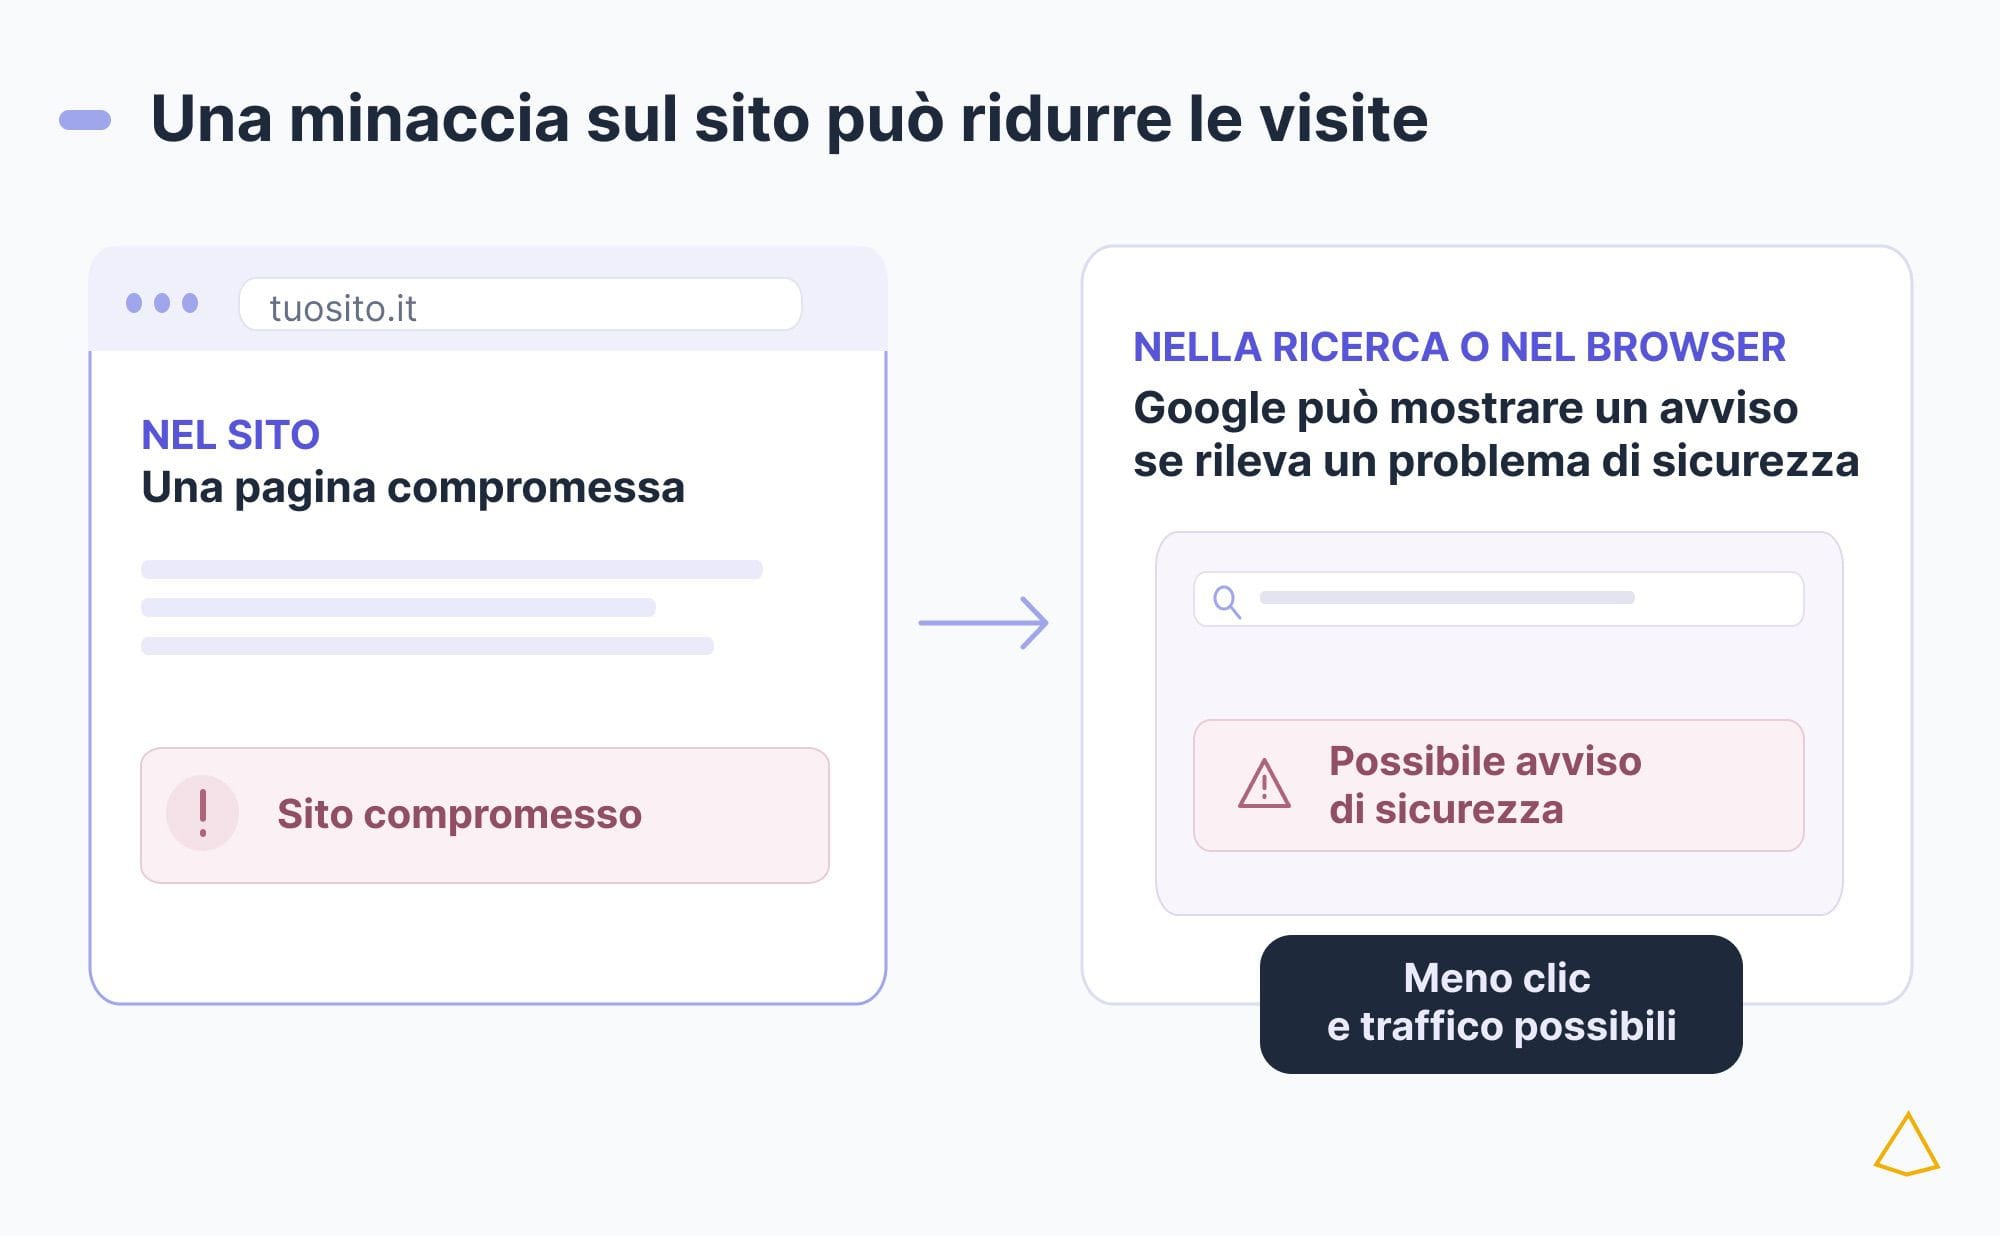
Schema dal sito compromesso ai contenuti indesiderati e ai possibili problemi nei risultati di ricerca
La SEO dipende anche dalla valutazione delle minacce sulle pagine web. Ecco perché è importante procedere: come verificare la sicurezza di un sito web?
Aggiornamento del CMS, dei plugin e dei temi
Il primo check di sicurezza che devi eseguire per il tuo sito web WordPress: assicurati che tutti i componenti siano aggiornati. La maggior parte delle vulnerabilità e degli attacchi hacker prendono il via proprio da questi varchi lasciati incustoditi.
A volte le patch di sicurezza, gli aggiornamenti per risolvere fragilità strutturali lasciate dai programmatori, arrivano con grande ritardo. E le vulnerabilità di questi software sono il principale vettore di attacco non solo per WordPress, ma anche per Joomla, Drupal…
Il tuo compito – o quello del webmaster – è quello di verificare che il core del sito, i plugin e i temi siano aggiornati all’ultima versione stabile ed eliminare quelli inutili o non più supportati dagli sviluppatori. Infatti, spesso lasci sul tuo sito web dei plugin che sono ancora necessari ma che gli sviluppatori hanno abbandonato: questa è la minaccia più importante.
Perché queste estensioni sono una porta aperta per le minacce digitali. Però puoi fare una verifica: vai nella sezione plugin, clicca su Visualizza dettagli di ogni estensione. Verifica la voce Ultimo aggiornamento. Se risale a più di 1-2 anni fa, il plugin è stato abbandonato. Eliminalo e trova una soluzione alternativa se vuoi mantenere il sito in sicurezza.
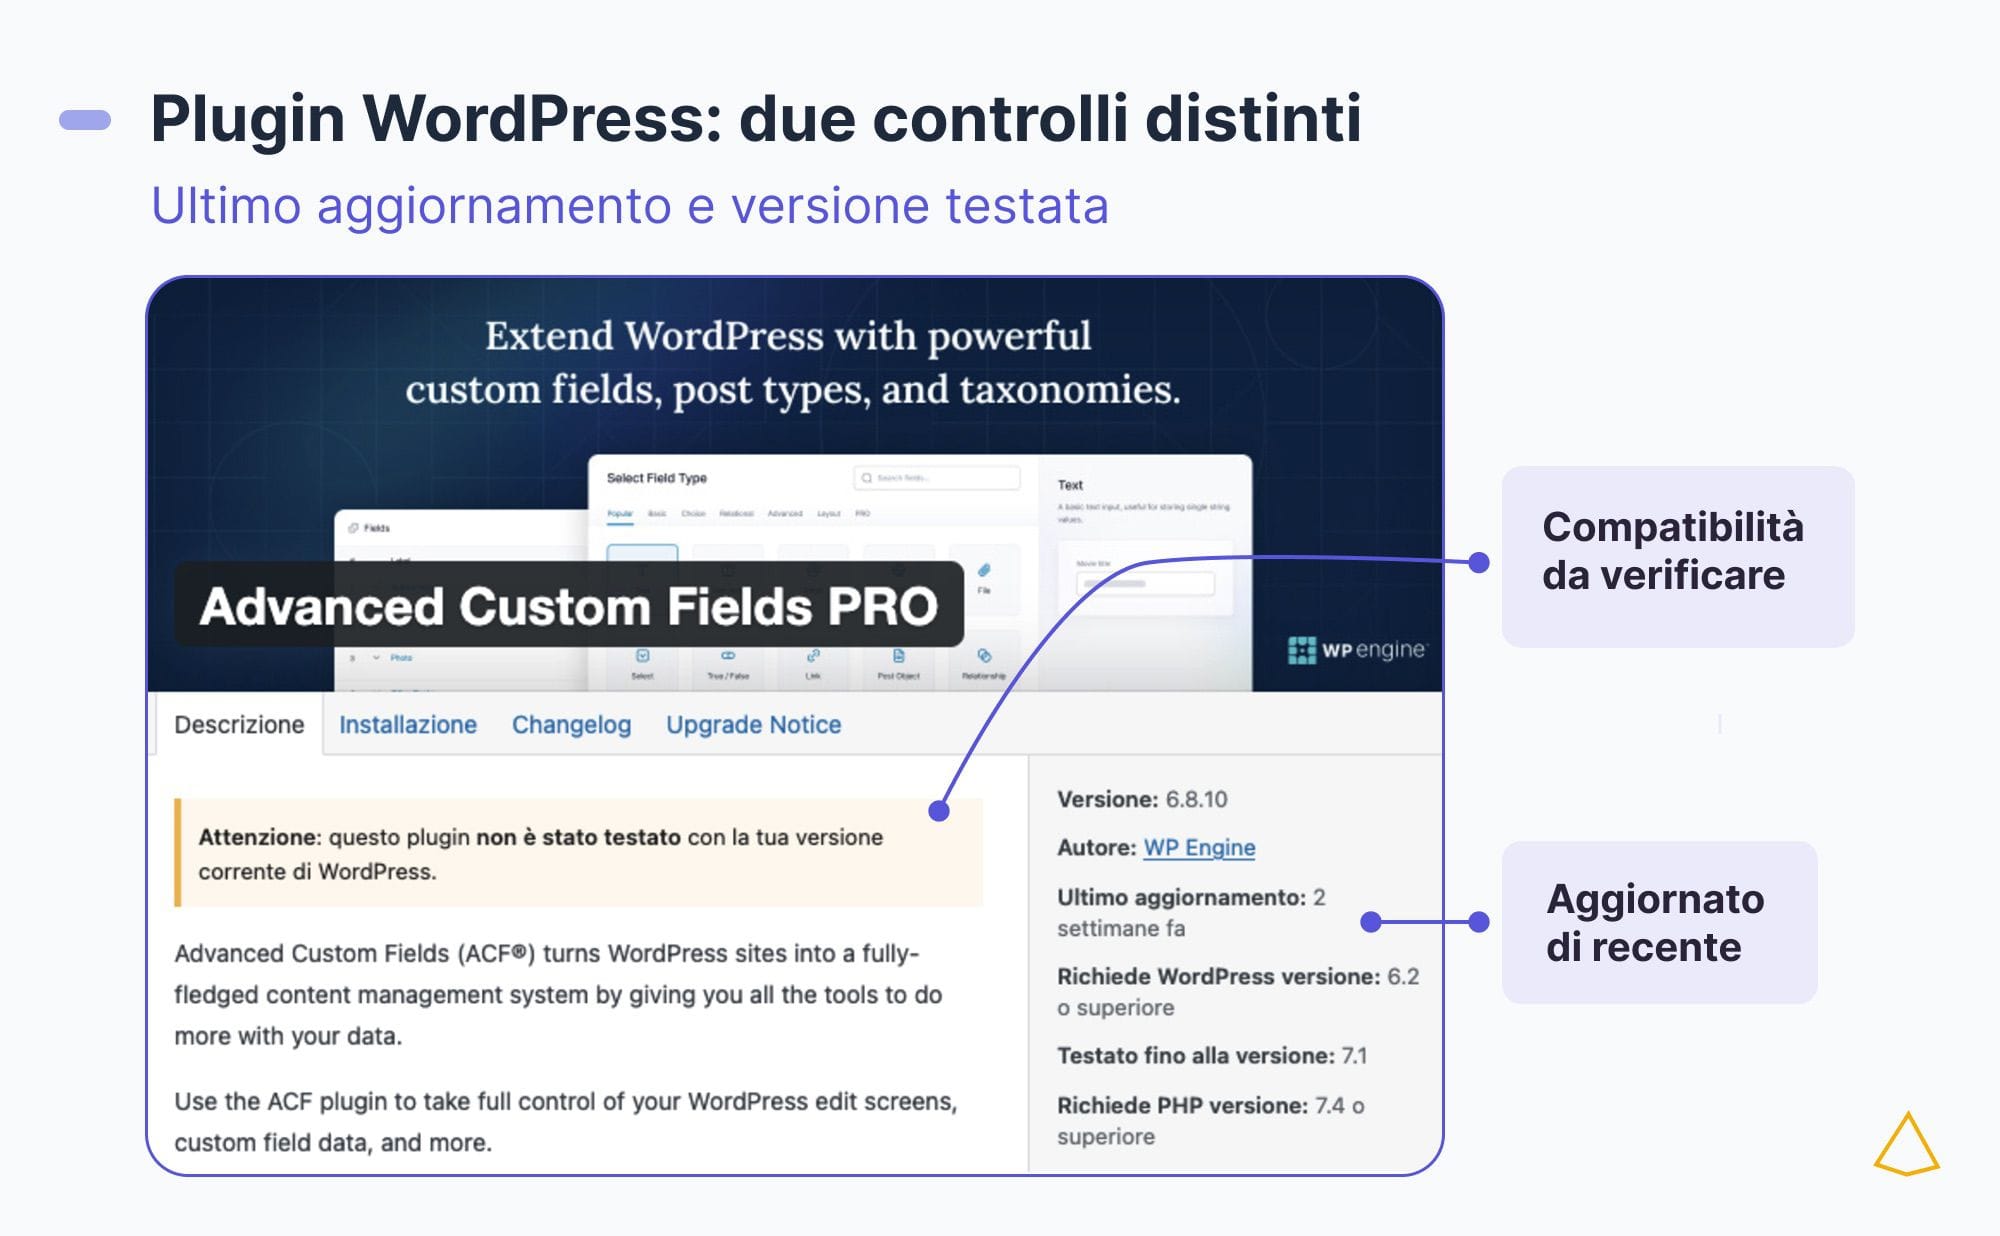
Scheda WordPress con data dell’ultimo aggiornamento e avviso sulla compatibilità del plugin
In questa schermata, ad esempio, abbiamo le informazioni relative a un plugin aggiornato di recente – quindi sostanzialmente sicuro – ma che deve essere attenzionato perché non è confermata la compatibilità con l’ultima versione di WordPress: probabilmente, nelle prossime settimane riceverà un update per sbloccare questa condizione.
Sicurezza dell’accesso e degli utenti
Come verificare la sicurezza di un sito web? Attraverso una ricognizione degli accessi perché, in molti casi, è proprio attraverso il normale login che gli hacker riescono a bucare il tuo sito internet. O, peggio ancora, quello dei tuoi clienti. Quali sono i punti da verificare?
Primo passaggio utile: riduci al minimo le possibilità concesse. Questa è la regola del minor privilegio possibile, devi ridurre la superficie a disposizione degli attaccanti.
Lo puoi fare evitando di dare a tutti gli utenti il ruolo di amministratore – rivolto al minor numero di persone – ed eliminando quelli non necessari. Ad esempio, a volte rimangono attivi gli user di vecchi collaboratori: sono una fonte di attacco, devono essere eliminati.
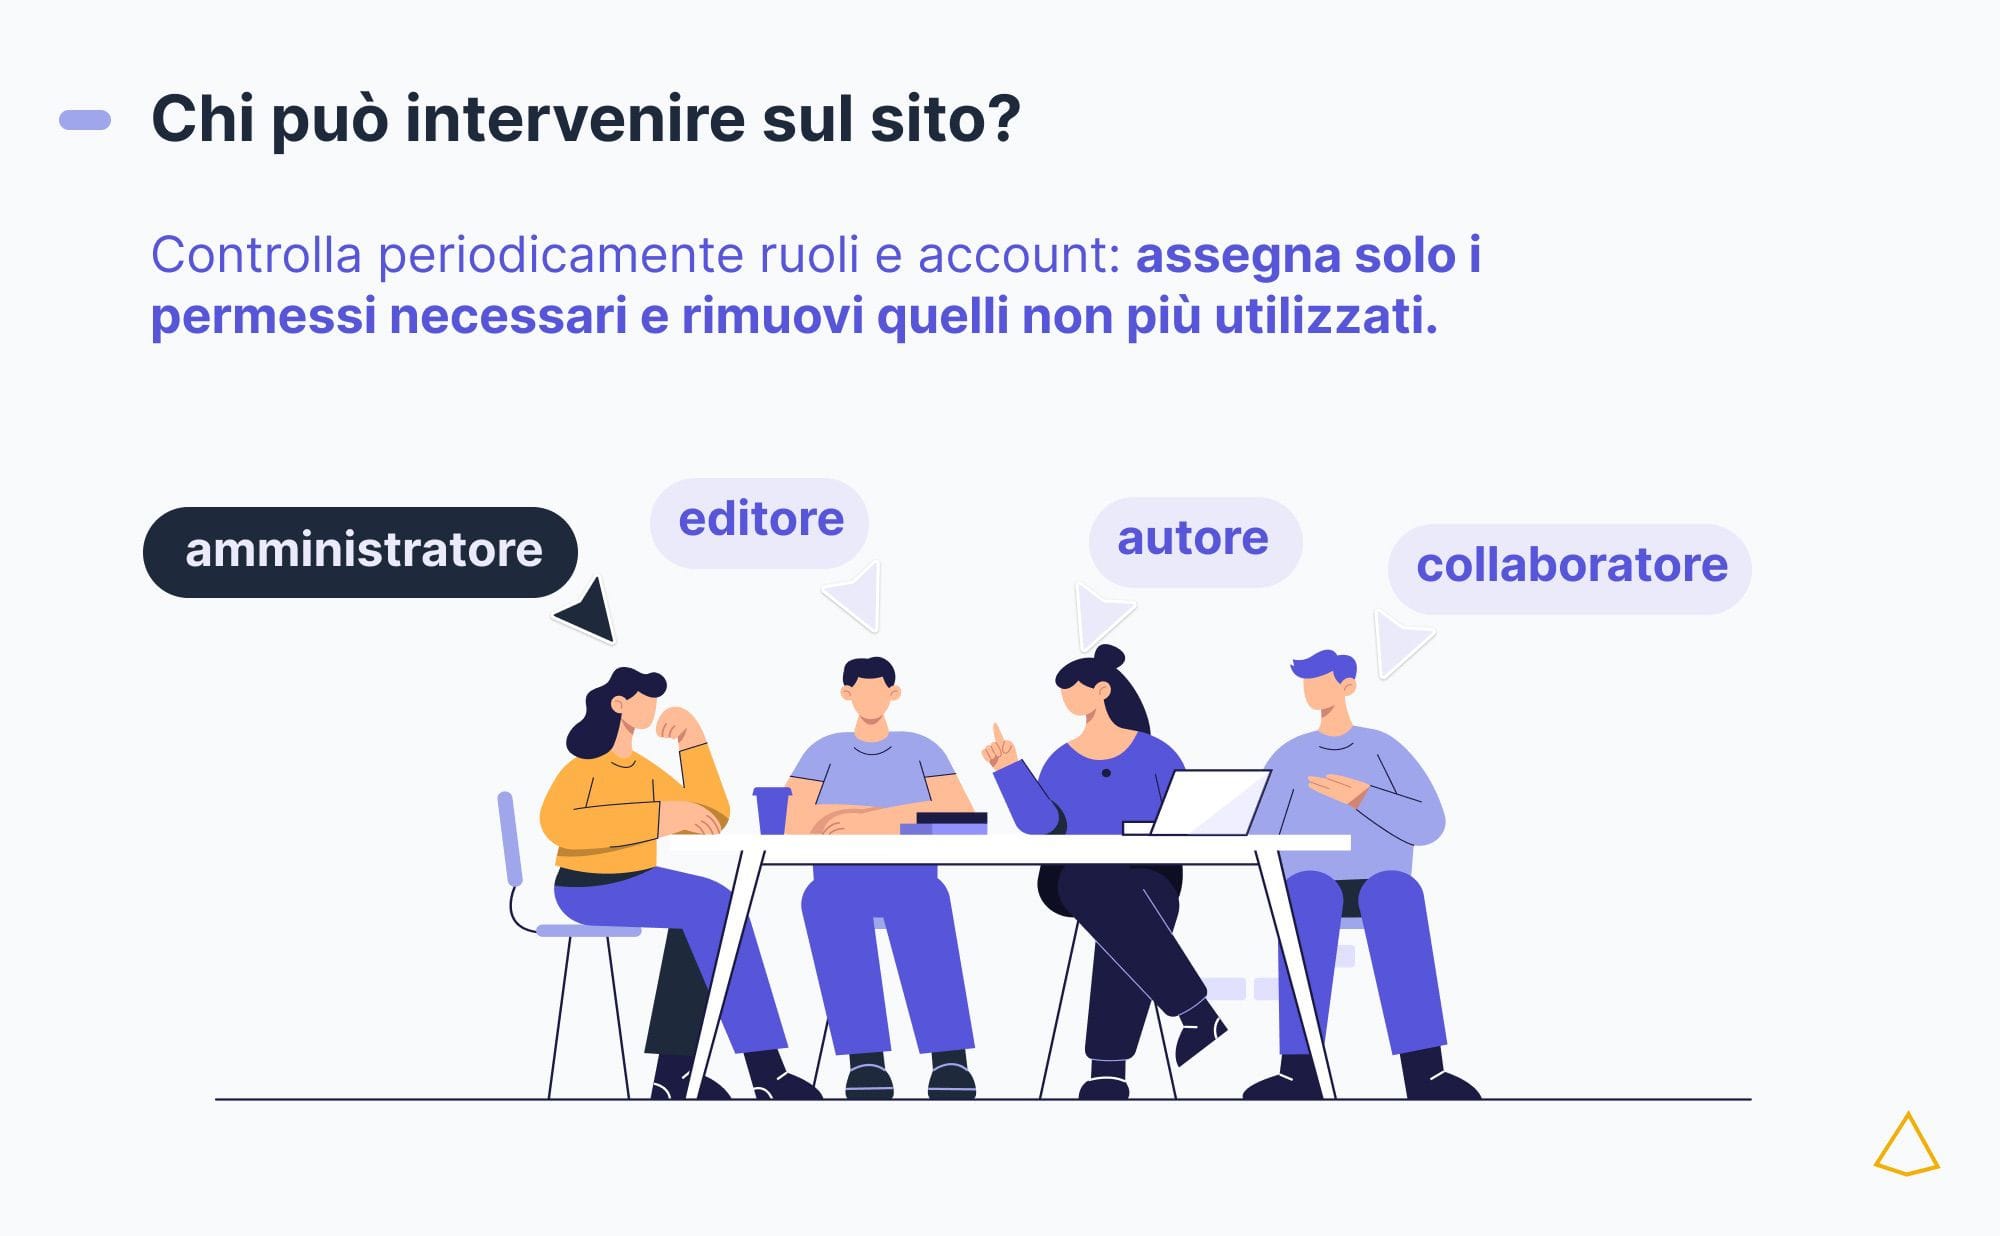
Quattro persone rappresentano i ruoli di amministratore, editore, autore e collaboratore WordPress
Così come devi eliminare tutte le password banali: l’accesso deve essere blindato da una combinazione complessa, con le moderne tecniche di decriptazione la tua password basata su data di nascita e nome della squadra del cuore viene intercettata in pochi secondi.
Verifica anche che la pagina di login sia difficile da raggiungere: con un plugin dedicato puoi cambiare l’URL, in modo che gli hacker digitando il classico wp-login.php trovino solo una pagina 404. Ma quando scegli il nuovo permalink indica una combinazione diversa dai classici accesso o amministrazione, sono combinazioni note ai tool di hackeraggio.
A tutto questo devi abbinare il blocco di XML-RPC e l’attivazione dell’autenticazione a due fattori (2FA) per rendere il check davvero efficace contro gli attacchi Brute Force diretti inviati tramite l’API xmlrpc.php o le REST API di WordPress.
Stato del certificato SSL/TLS e protocollo HTTPS
Ti stai chiedendo come verificare la sicurezza del tuo sito web? Fai un passaggio per controllare che i dati degli utenti siano al sicuro grazie alla presenza di un certificato SSL/TLS per attivare il protocollo HTTPS. Questa è una funzione presente in tutti gli hosting moderni, se acquisti un servizio del genere hai già Let’s Encrypt gratuito da attivare.
Ma ci potrebbero essere anche casi in cui questo passaggio salta. E il tuo sito web presenta un errore di sicurezza perché gira ancora su pagine con protocollo HTTP. Verifica che il certificato SSL sia valido, non in scadenza imminente e ben configurato: puoi farlo con un tool molto semplice che trovi su www.ssllabs.com/ssltest.
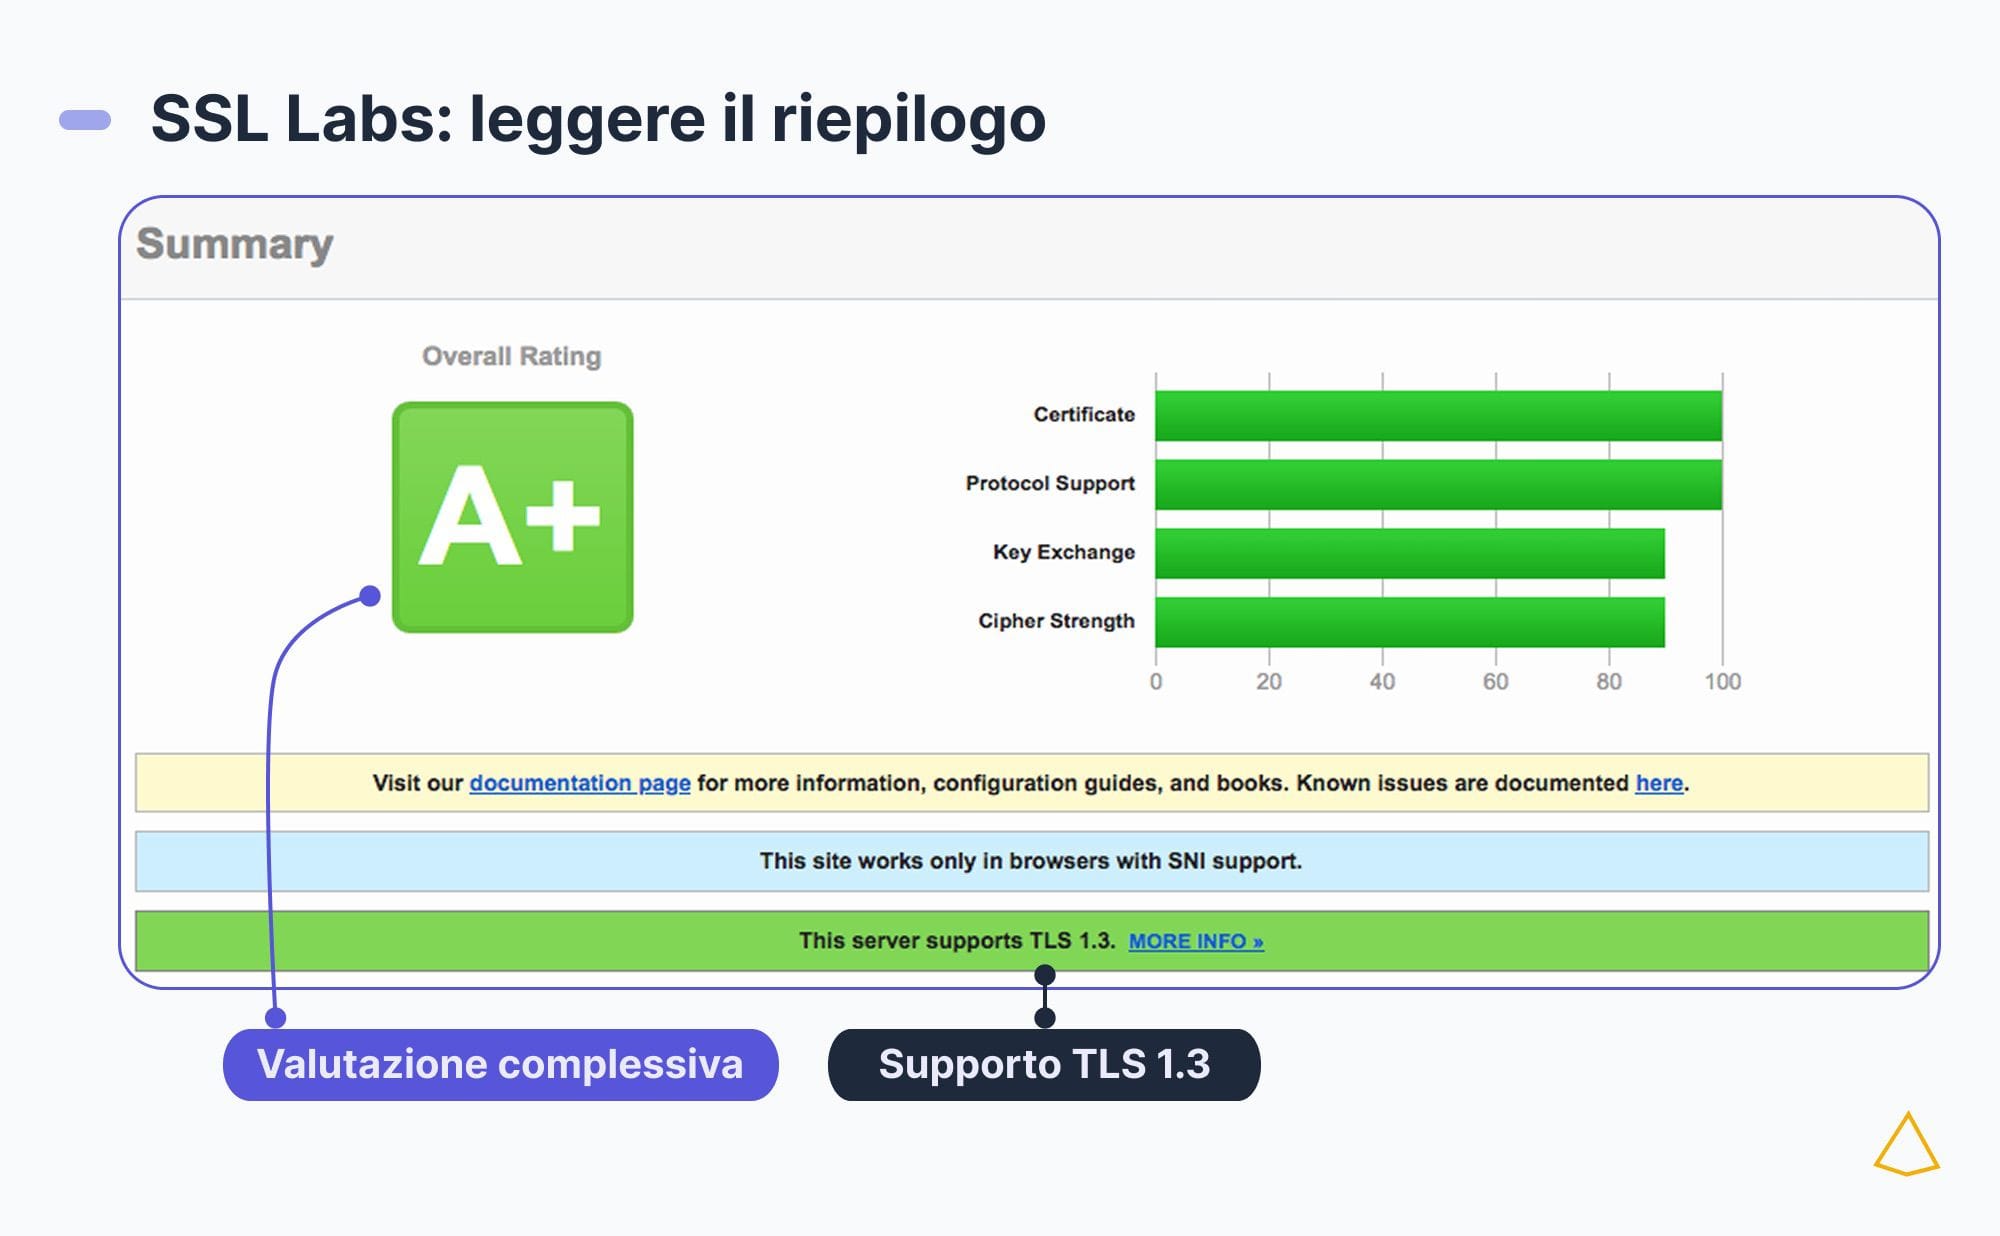
Report SSL Labs con valutazione A+ e indicazione del supporto TLS 1.3
Come funziona questo tool? Inserisci l’URL del tuo sito web e procedi con il check, se è tutto in ordine riceverai un punteggio A o A+. Verifica che non ci siano errori di tipo Chain Issues relativi a certificati intermedi mancanti e che siano attivi solo TLS 1.2 e TLS 1.3: i protocolli obsoleti come SSLv3, TLS 1.0 e TLS 1.1 devono essere disabilitati.
Per un controllo rapido, però, puoi utilizzare semplicemente il tuo browser: clicca sull’icona delle impostazioni di connessione, l’icona del lucchetto accanto all’URL nella barra degli indirizzi. Se è tutto in regola leggerai il messaggio che conferma la connessione sicura.
Configurazione degli header di sicurezza HTTP
Verificare la presenza degli header HTTP di sicurezza nel server per istruire i browser su come gestire i contenuti è un tuo dovere. In questo modo lavori sulla prevenzione degli attacchi Cross-Site Scripting (XSS) che iniettano codice malevolo sul sito web, forzando il browser a comunicare con il server esclusivamente tramite protocollo HTTPS.
Ci sono diversi step da confermare perché tra i principali header configurabili abbiamo quello dedicato alla Content Security Policy (CSP), senza dimenticare i modelli Strict-Transport-Security (HSTS), X-Frame-Options e X-Content-Type-Options.
Chi mi aiuta ad avere informazioni precise su questo fronte? Per avere una verifica rapida puoi usare il tool securityheaders.com e per risolvere eventuali problemi basta installare il plugin Headers Security Advanced & HSTS WP per avere tutto ciò che ti serve.
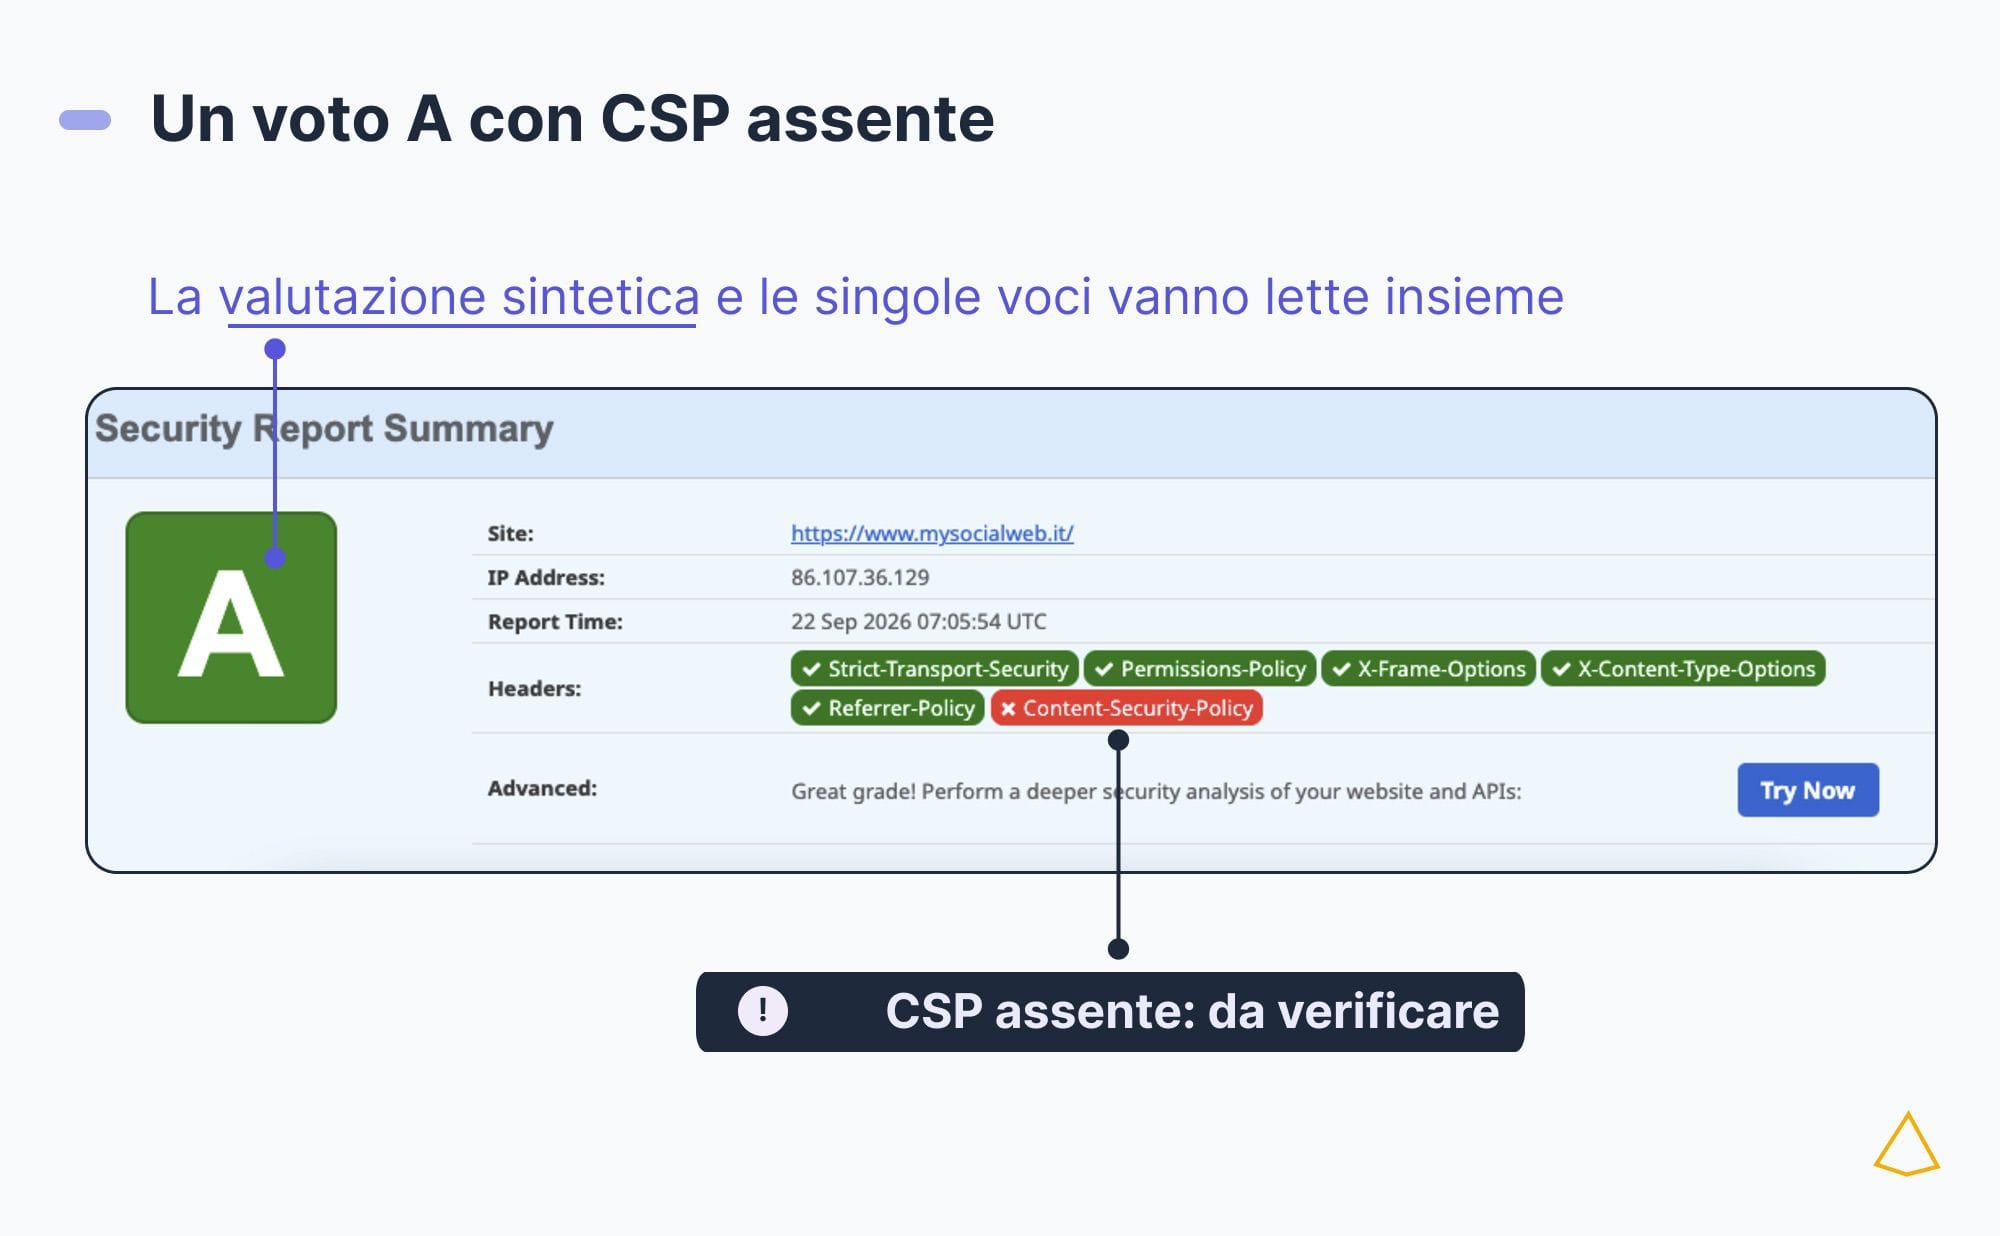
Report degli header HTTP con valutazione A e Content Security Policy segnalata come assente
In questo caso, ad esempio, notiamo una carenza per la Content Security Policy (CSP), la difesa principale contro l’iniezione di codice malevolo. Se un hacker trova una vulnerabilità in un plugin o in un form del sito web, potrebbe provare a iniettare uno script JavaScript nocivo. Ecco perché bisogna prendere molto sul serio questo passaggio.
Scansione e pulizia dei file malevoli
Uno dei passaggi per verificare la sicurezza di un sito web è la scansione di eventuali file nocivi nel database del sito internet. Per automatizzare questo lavoro installo sempre Wordfence sui siti internet gestiti da WordPress perché offre una difesa attiva importante.
Se indichi come preferita la scansione avanzata puoi ottenere dei risultati di controllo molto aggressivi, in modo da scovare anche le minacce ipotetiche. Attenzione, però, ai falsi positivi: ogni risultato potenzialmente pericoloso deve essere sempre valutato.
Io preferisco eseguire scansioni periodiche del codice e del database alla ricerca di script malevoli, backdoor o file modificati di recente senza autorizzazione. Lo faccio, solitamente, con gli strumenti messi a disposizione dal pannello di controllo hosting, ovvero il cPanel: qui c’è un software dedicato che effettua scansione e pulizia dei file infetti.
Scelta di un servizio hosting adeguato
Un controllo per garantire la sicurezza del sito web: il servizio hosting ha tutto ciò che serve per dare al tuo portale una sicurezza in più? In primo luogo dovrebbe garantirti un backup giornaliero in modo da poter ripristinare la condizione precedente a qualsiasi intoppo.
L’hosting dovrebbe tutelarti con un firewall a livello di rete (WAF) e una protezione anti-DDoS per fermare in automatico attacchi brute force sugli accessi, scansioni di vulnerabilità e picchi di traffico che possono saturare le risorse e portare in downtime il sito.
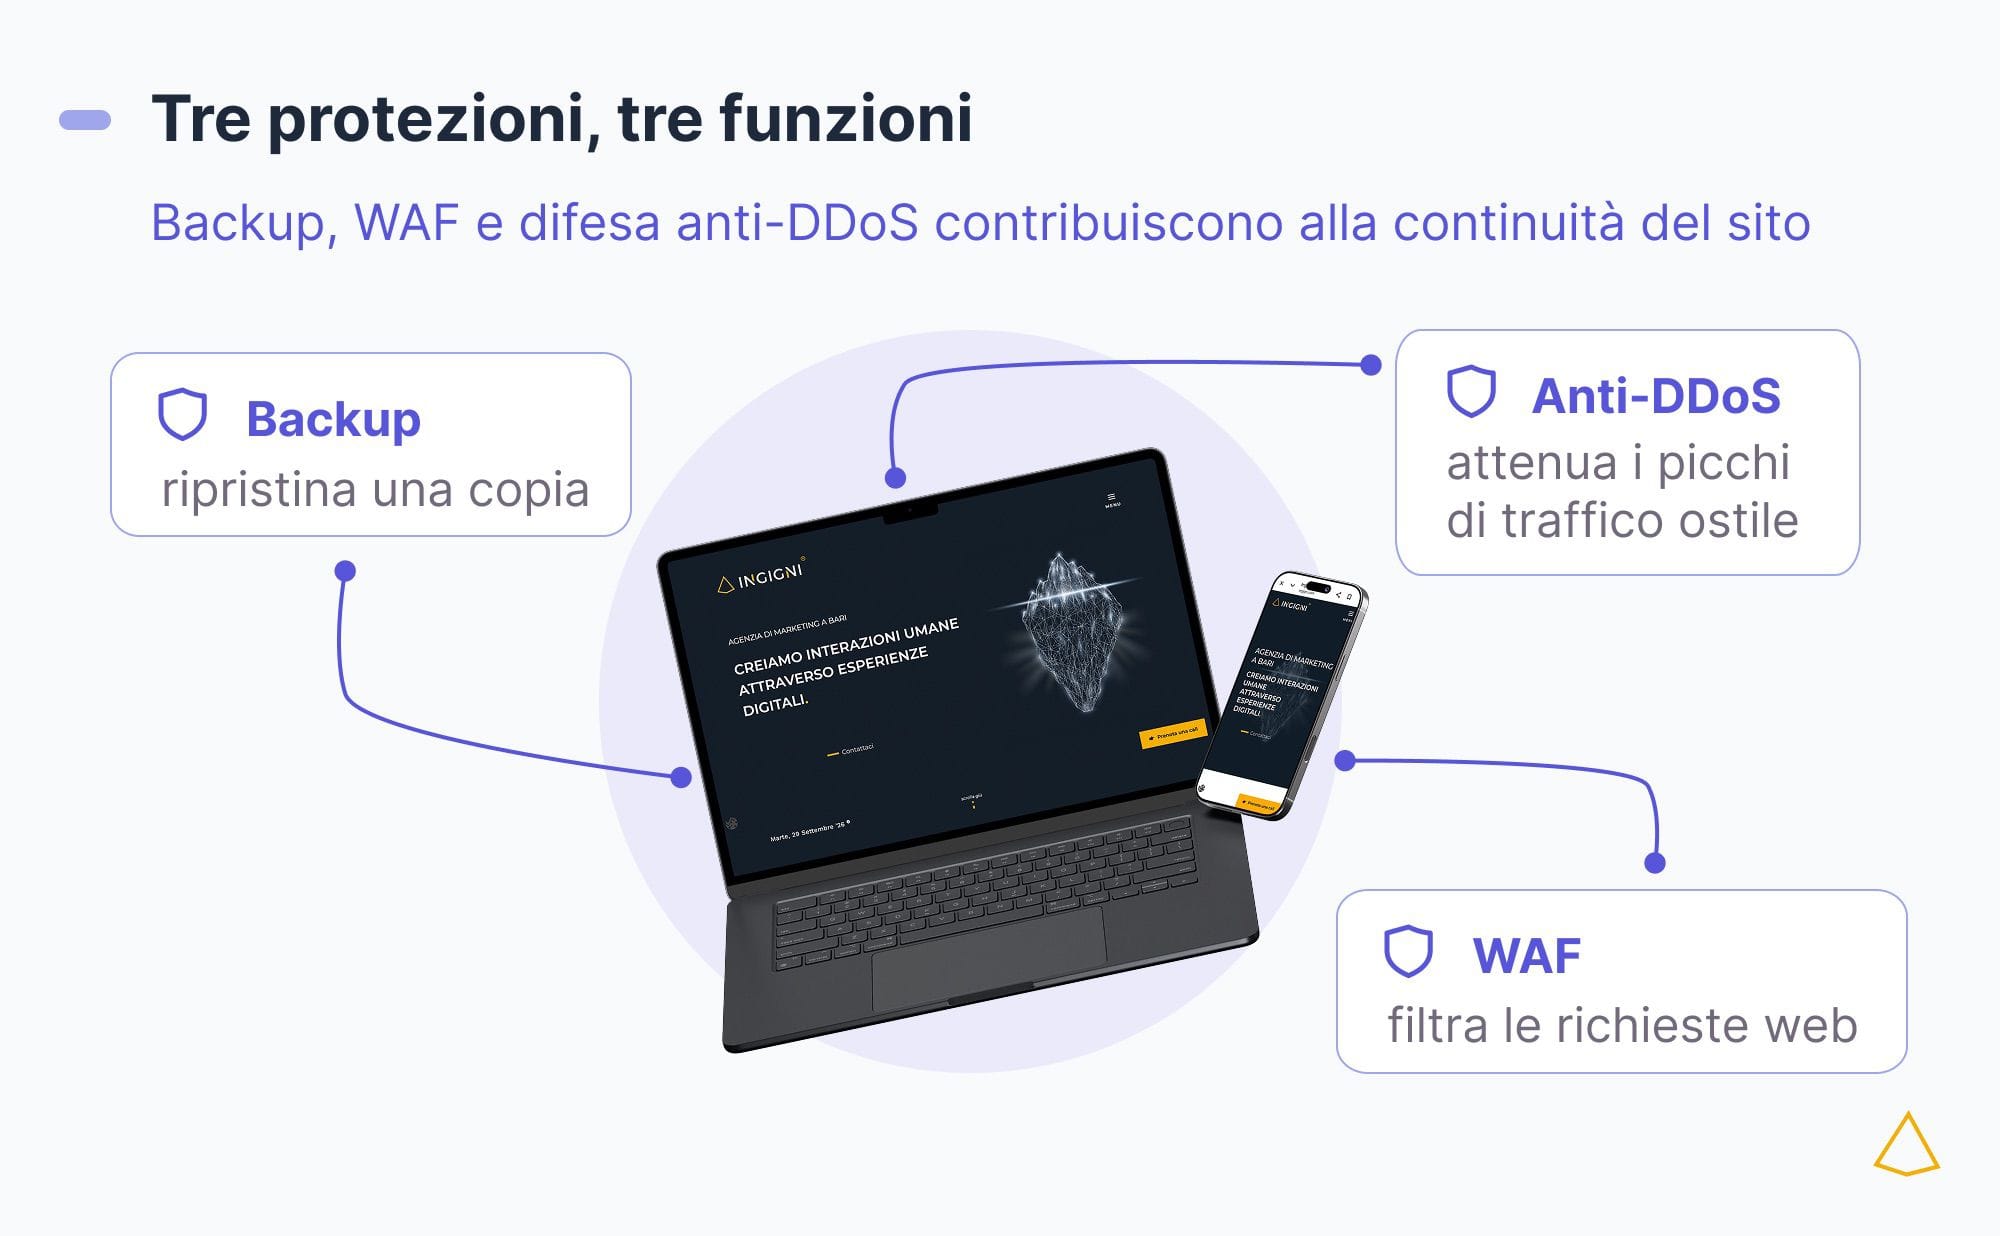
Tre card confrontano backup giornalieri, WAF e protezione DDoS con domande da fare all’hosting
Tutto questo senza considerare un ulteriore punto: la scelta di un hosting di qualità prevede un supporto rapido e proattivo, un aggiornamento continuo di hardware e software, il supporto dei principali standard di sicurezza come TLS 1.3, protocollo HTTP/2 o HTTP/3, gestione semplificata dei certificati SSL. La verifica sta diventando troppo articolata?
In effetti lo è: non è semplice controllare nel dettaglio tutto ciò che serve a un portale web per presentarsi come una risorsa sicura e priva di minacce. Ma, soprattutto, capace di resistere ai possibili attacchi. Ecco perché è importante che questi aspetti vengano studiati e gestiti da un’agenzia professionale, capace di creare un sito web bello da vedere, efficace e sicuro.

