 Salta al contenuto


Spam: significato, definizione ed esempi
Lo spam è la diffusione non richiesta, di norma massiva o ripetitiva, di messaggi e contenuti digitali. Può raggiungere l’utente via email, SMS, chiamate, messaggistica, social network, moduli, commenti e altri ambienti online, con finalità, tra le altre, commerciali, fraudolente o malevole.
Nel caso specifico dell’email, la definizione tecnica richiede due condizioni congiunte: il destinatario non ha accordato un permesso verificabile e il messaggio fa parte di un invio in massa.
Contenuto, canale e pericolosità possono cambiare; resta la dinamica di una comunicazione che tratta il destinatario come uno fra molti.
Origine del termine spam
La storia del termine spam parte da Austin, in Minnesota: nel 1937 Hormel Foods lancia la carne in scatola SPAM, nome proposto da Ken Daigneau, vincitore di un concorso promosso dall’azienda.
La svolta culturale arriva il 15 dicembre 1970 sulla BBC, nello sketch Spam dei Monty Python’s Flying Circus: nell’immaginario Green Midget Café di Bromley, una cameriera legge un menu invaso dalla carne in scatola SPAM e un coro di vichinghi ripete la parola fino a soffocare la scena.
Anni dopo, quell’immagine diviene una metafora perfetta del rumore prodotto nei primi ambienti online.
Il 3 maggio 1978 Gary Thuerk, responsabile marketing di Digital Equipment Corporation, invia su ARPANET un’email promozionale a centinaia di destinatari: il Computer History Museum la indica, retrospettivamente, come il primo caso noto di spam commerciale via email.
Nel tempo, il termine passa così a indicare messaggi indesiderati, ripetuti e invasivi.
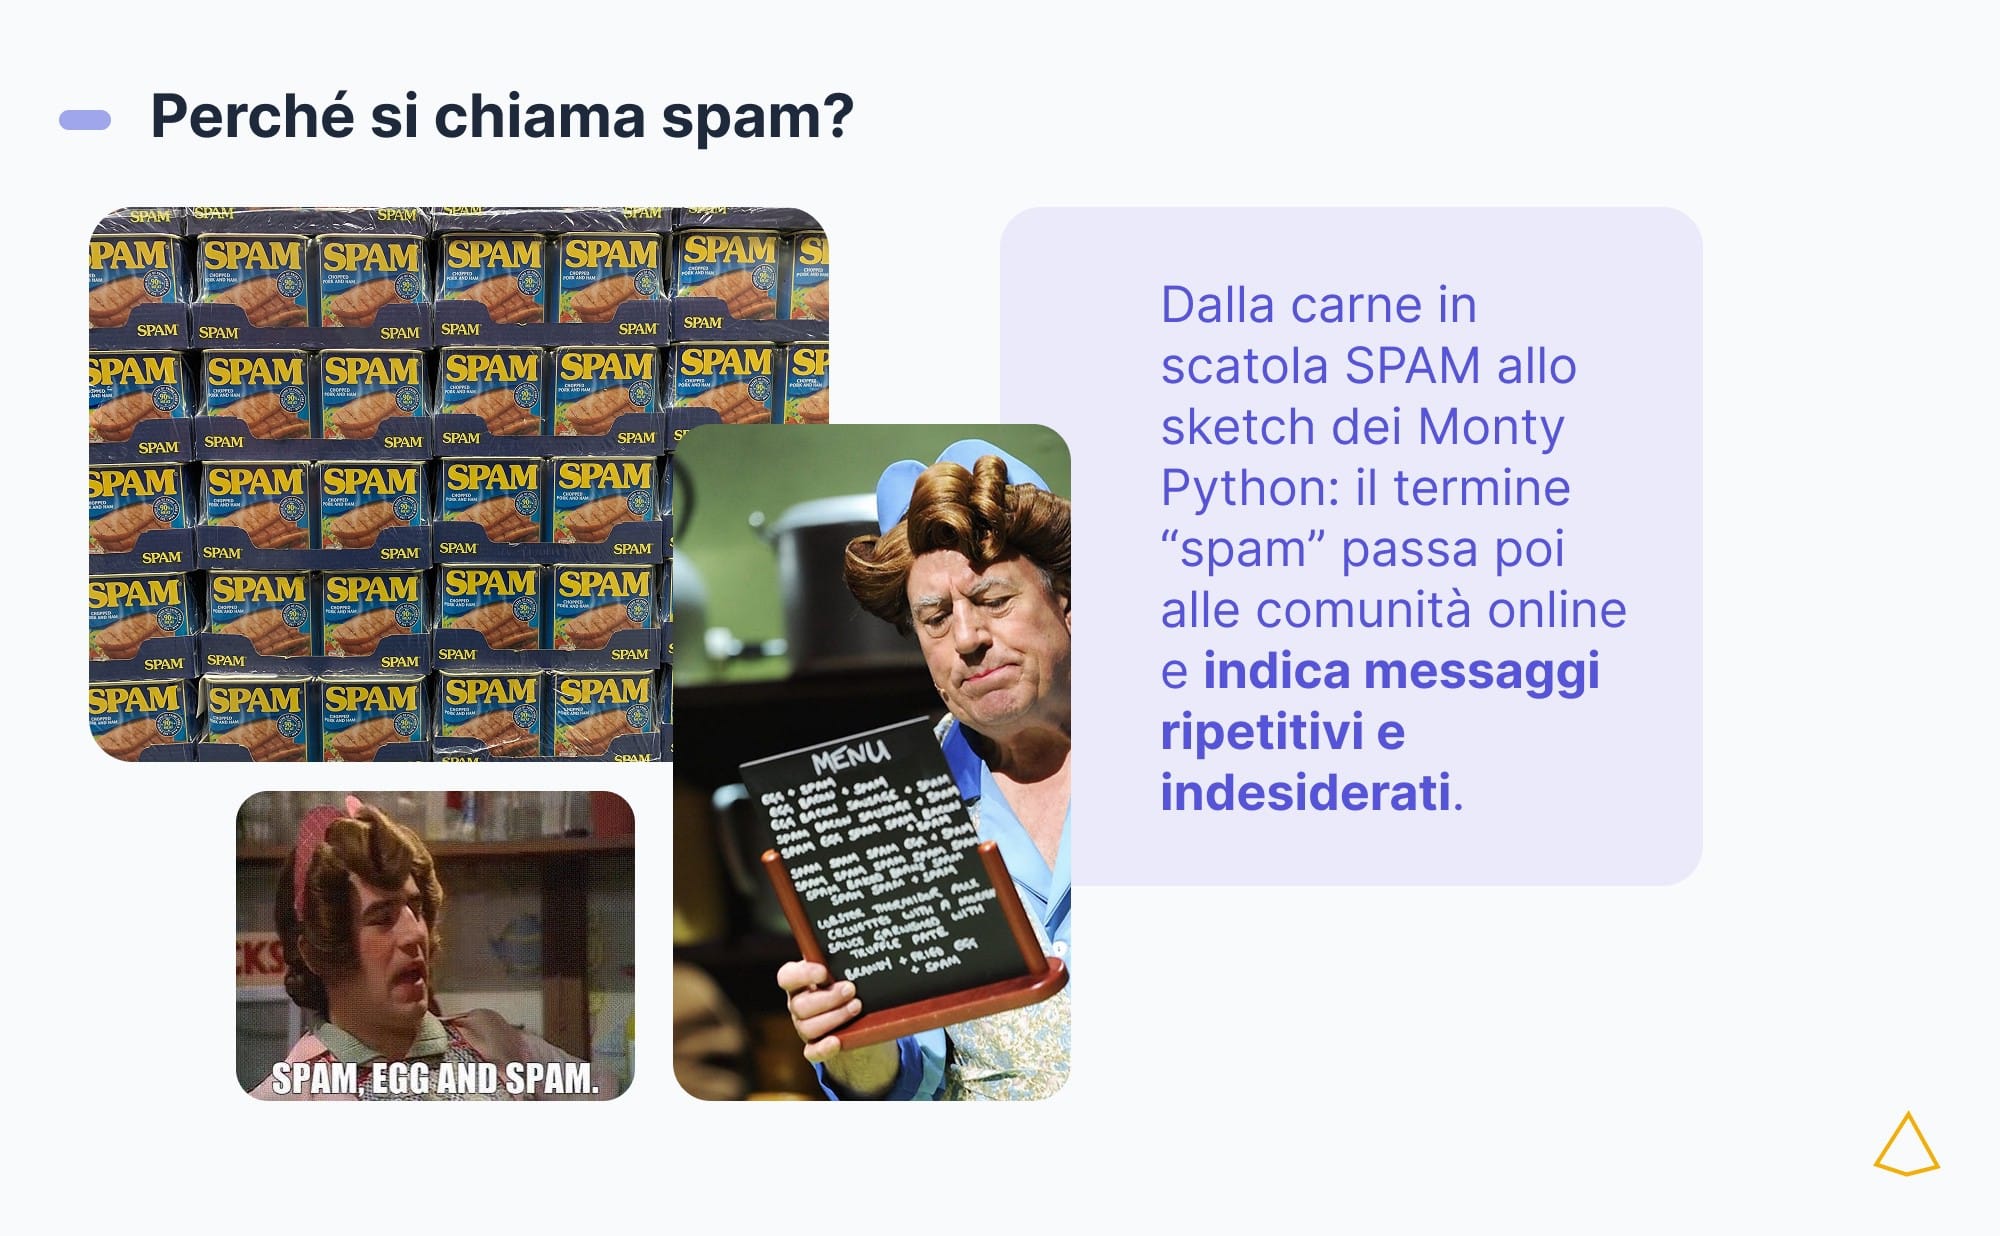
Le confezioni di carne SPAM e lo sketch dei Monty Python all’origine del termine spam
Spammer: significato del termine
Lo spammer è chi organizza, invia o distribuisce spam: può essere una persona, un gruppo o un’organizzazione.
Per estensione, tecnicamente la stessa etichetta può essere associata a un account, un nome a dominio, un numero telefonico, un server, un dispositivo o un sistema da cui provengono attività assimilabili allo spam.
Spamming indica l’attività di produrre o distribuire spam.
Presunto spammer indica un mittente, dominio, account o sistema associato a segnali ricorrenti di spam: anomalie di invio, segnalazioni degli utenti, intercettazioni ricorrenti da parte dei filtri antispam e reputazione del mittente deteriorata.
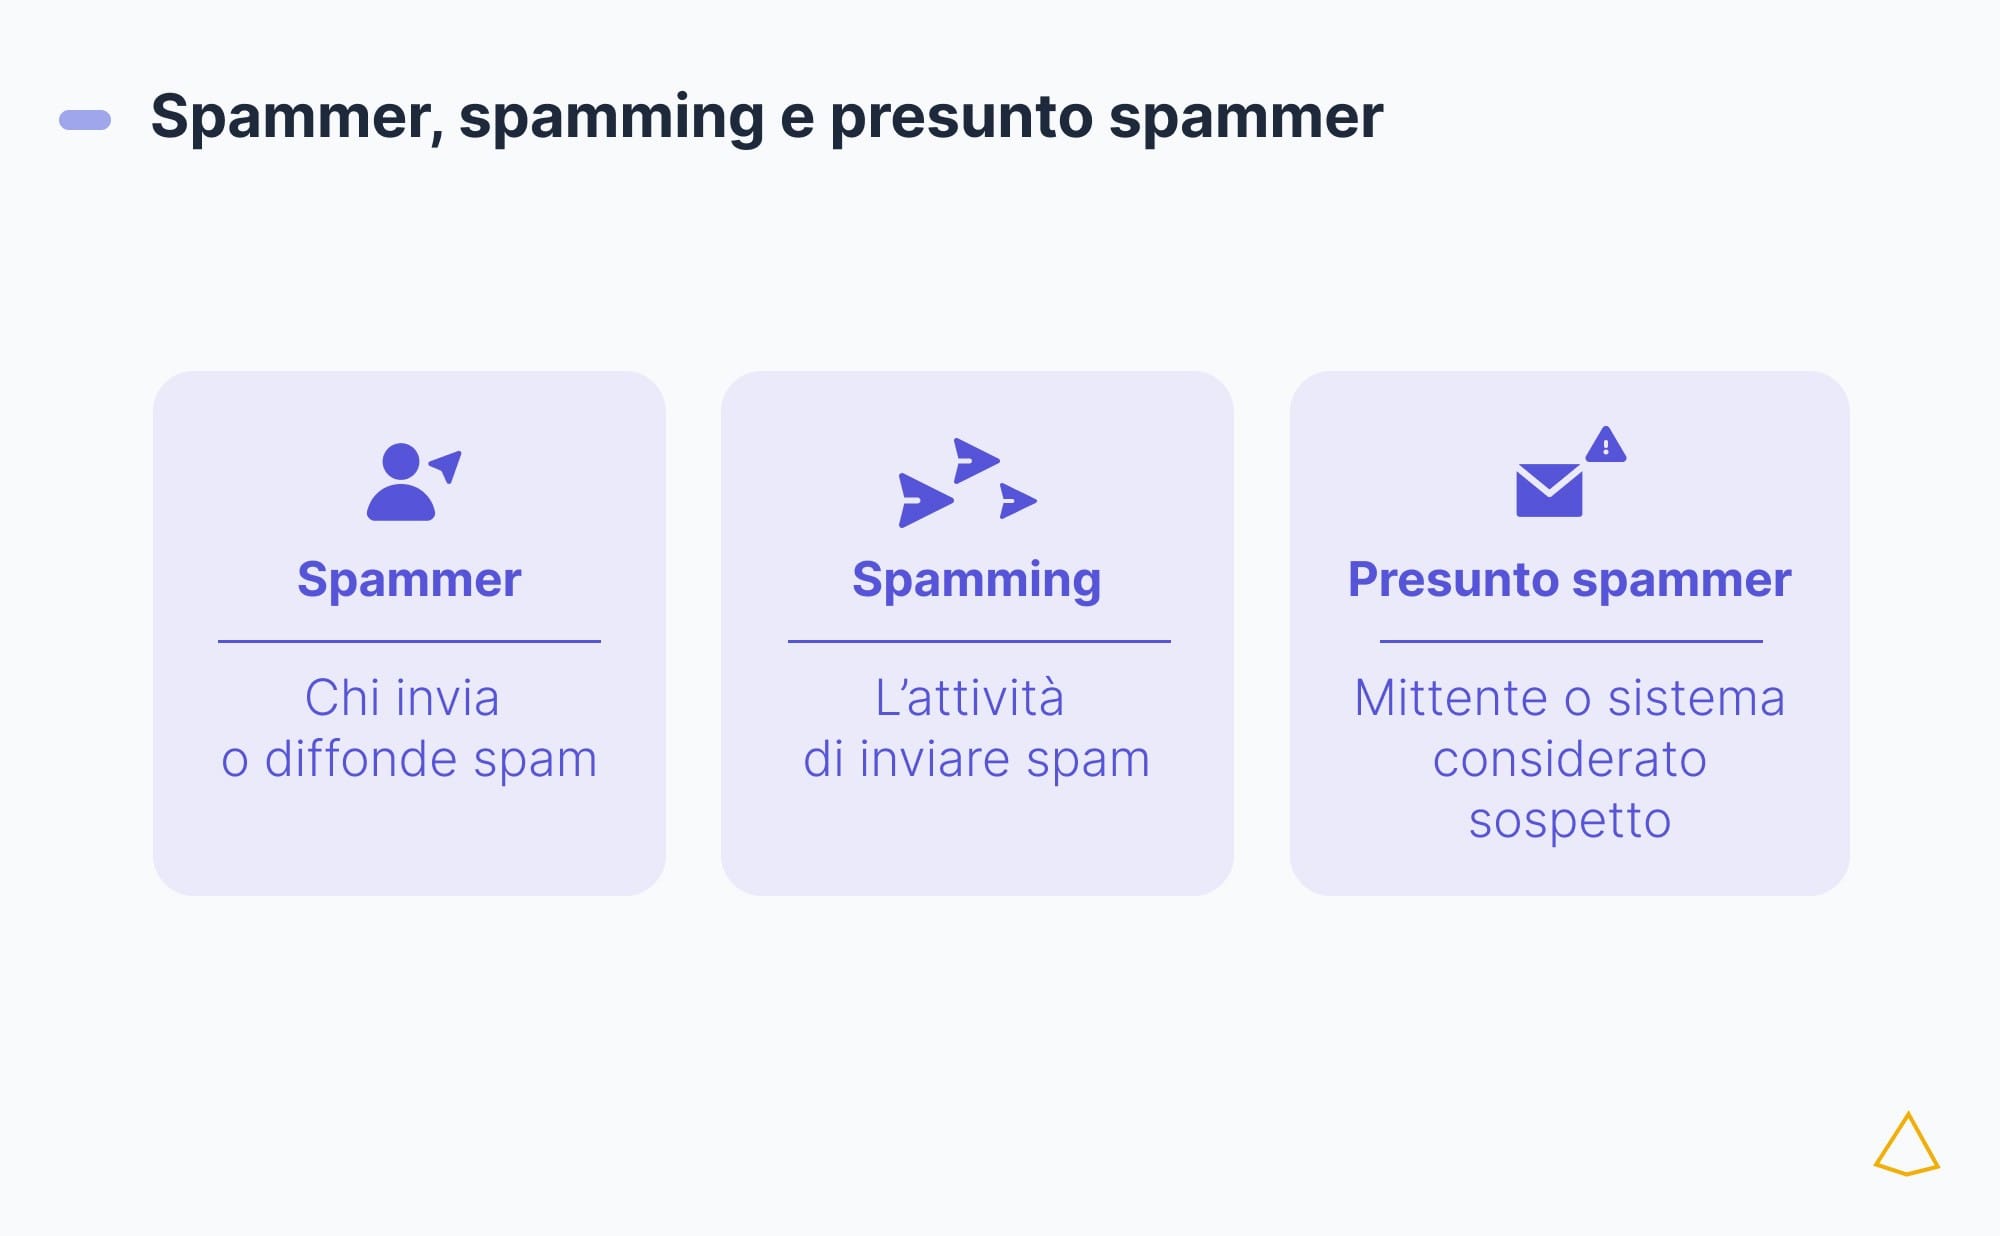
Tre schede affiancate distinguono spammer, spamming e presunto spammer
Caratteristiche dello spam
Le caratteristiche ricorrenti dello spam riguardano il consenso, la scala dell’invio, l’automazione e il rapporto con il contesto del destinatario.
Invio senza consenso
Nel caso dell’email, mancato permesso e invio in massa sono i due tratti centrali dello spam. Negli altri ambienti digitali assumono rilievo anche ripetizione e automazione.
Il destinatario riceve il messaggio senza avere accordato un permesso verificabile oppure in un contesto estraneo alle aspettative create dal rapporto esistente: accade, per esempio, con email promozionali mai richieste, comunicazioni rivolte a liste non coperte da un consenso valido o messaggi costruiti a partire da indirizzi raccolti online e riutilizzati per finalità incompatibili.
Invio massivo e ripetitivo
Lo spam ha natura scalabile: lo stesso contenuto, o contenuti sostanzialmente simili, raggiunge molti destinatari nell’ambito della stessa campagna o in cicli ripetuti.
La quantità trasforma un singolo contatto indesiderato in un flusso che occupa attenzione, caselle di posta e altri canali digitali.
La cartella Spam raccoglie gli invii non richiesti e distribuiti in massa
Automazione, bot e botnet
Automazione e bot permettono di ampliare e ripetere gli invii. Quando molti dispositivi compromessi vengono controllati a distanza come una rete, si parla di botnet. Una botnet può essere usata, tra le altre attività, per distribuire spam.
Irrilevanza, contesto e percezione del destinatario
Un messaggio può essere percepito come spam quando arriva a freddo, si rivolge a un pubblico indistinto e propone contenuti estranei agli interessi o alle aspettative del destinatario.
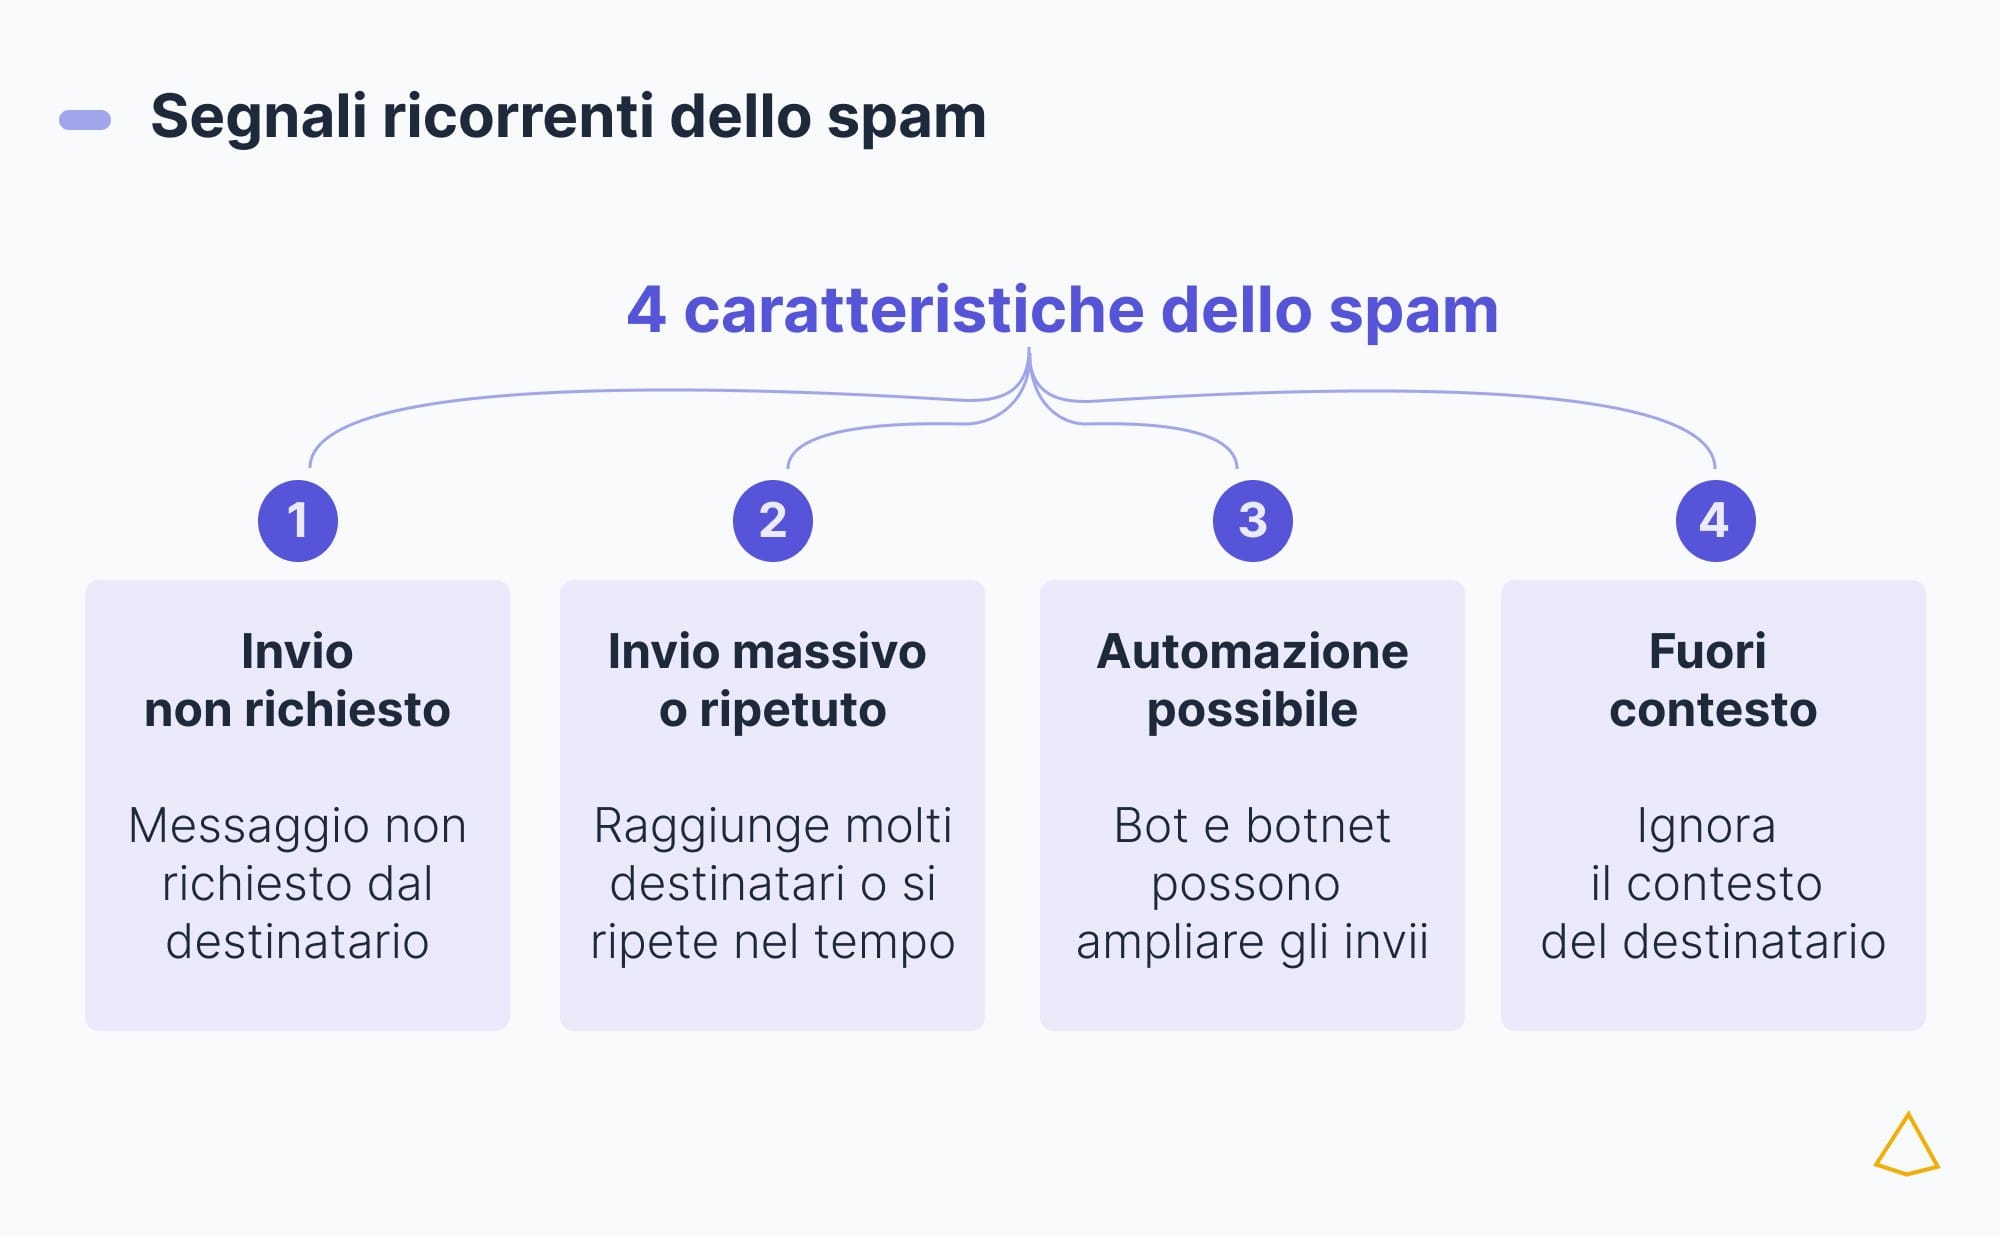
Invio non richiesto, massivo, automazione e fuori contesto in quattro riquadri numerati
Spam e marketing: consenso, rilevanza e reputazione
Nel marketing lo spam compare quando il volume si sostituisce al valore: la comunicazione chiede attenzione, ma erode fiducia.
Consenso, rilevanza e reputazione diventano così tre parti dello stesso patto: permesso dell’utente, utilità del messaggio, affidabilità del mittente.
Lo stesso confine riguarda anche il guerrilla marketing: una comunicazione non convenzionale può sorprendere, inserirsi in una conversazione o sfruttare un contesto inatteso. Se diventa inserimento forzato, ripetuto o fuori contesto, la creatività rischia l’effetto boomerang cedendo il passo alla percezione di spam.
Soft spam e consenso nell’email marketing
L’email marketing si distingue dallo spam quando poggia su un permesso valido o su una specifica eccezione normativa.
Per le comunicazioni promozionali automatizzate, la regola italiana è il consenso preventivo.
Il soft spam rappresenta un’eccezione circoscritta: un’azienda può usare l’indirizzo email ottenuto nel contesto di una vendita per proporre propri prodotti o servizi analoghi, purché l’interessato sia informato e possa opporsi agevolmente.
L’eccezione riguarda questo specifico rapporto preesistente e lascia fuori gli indirizzi reperiti altrove.
La pubblicazione di un indirizzo email sul web, da sola, non autorizza il suo utilizzo promozionale.
Lo spam si palesa quando il patto si rompe: liste acquistate, database condivisi o contatti raccolti dal web vengono impiegati senza che vi siano i presupposti di liceità.
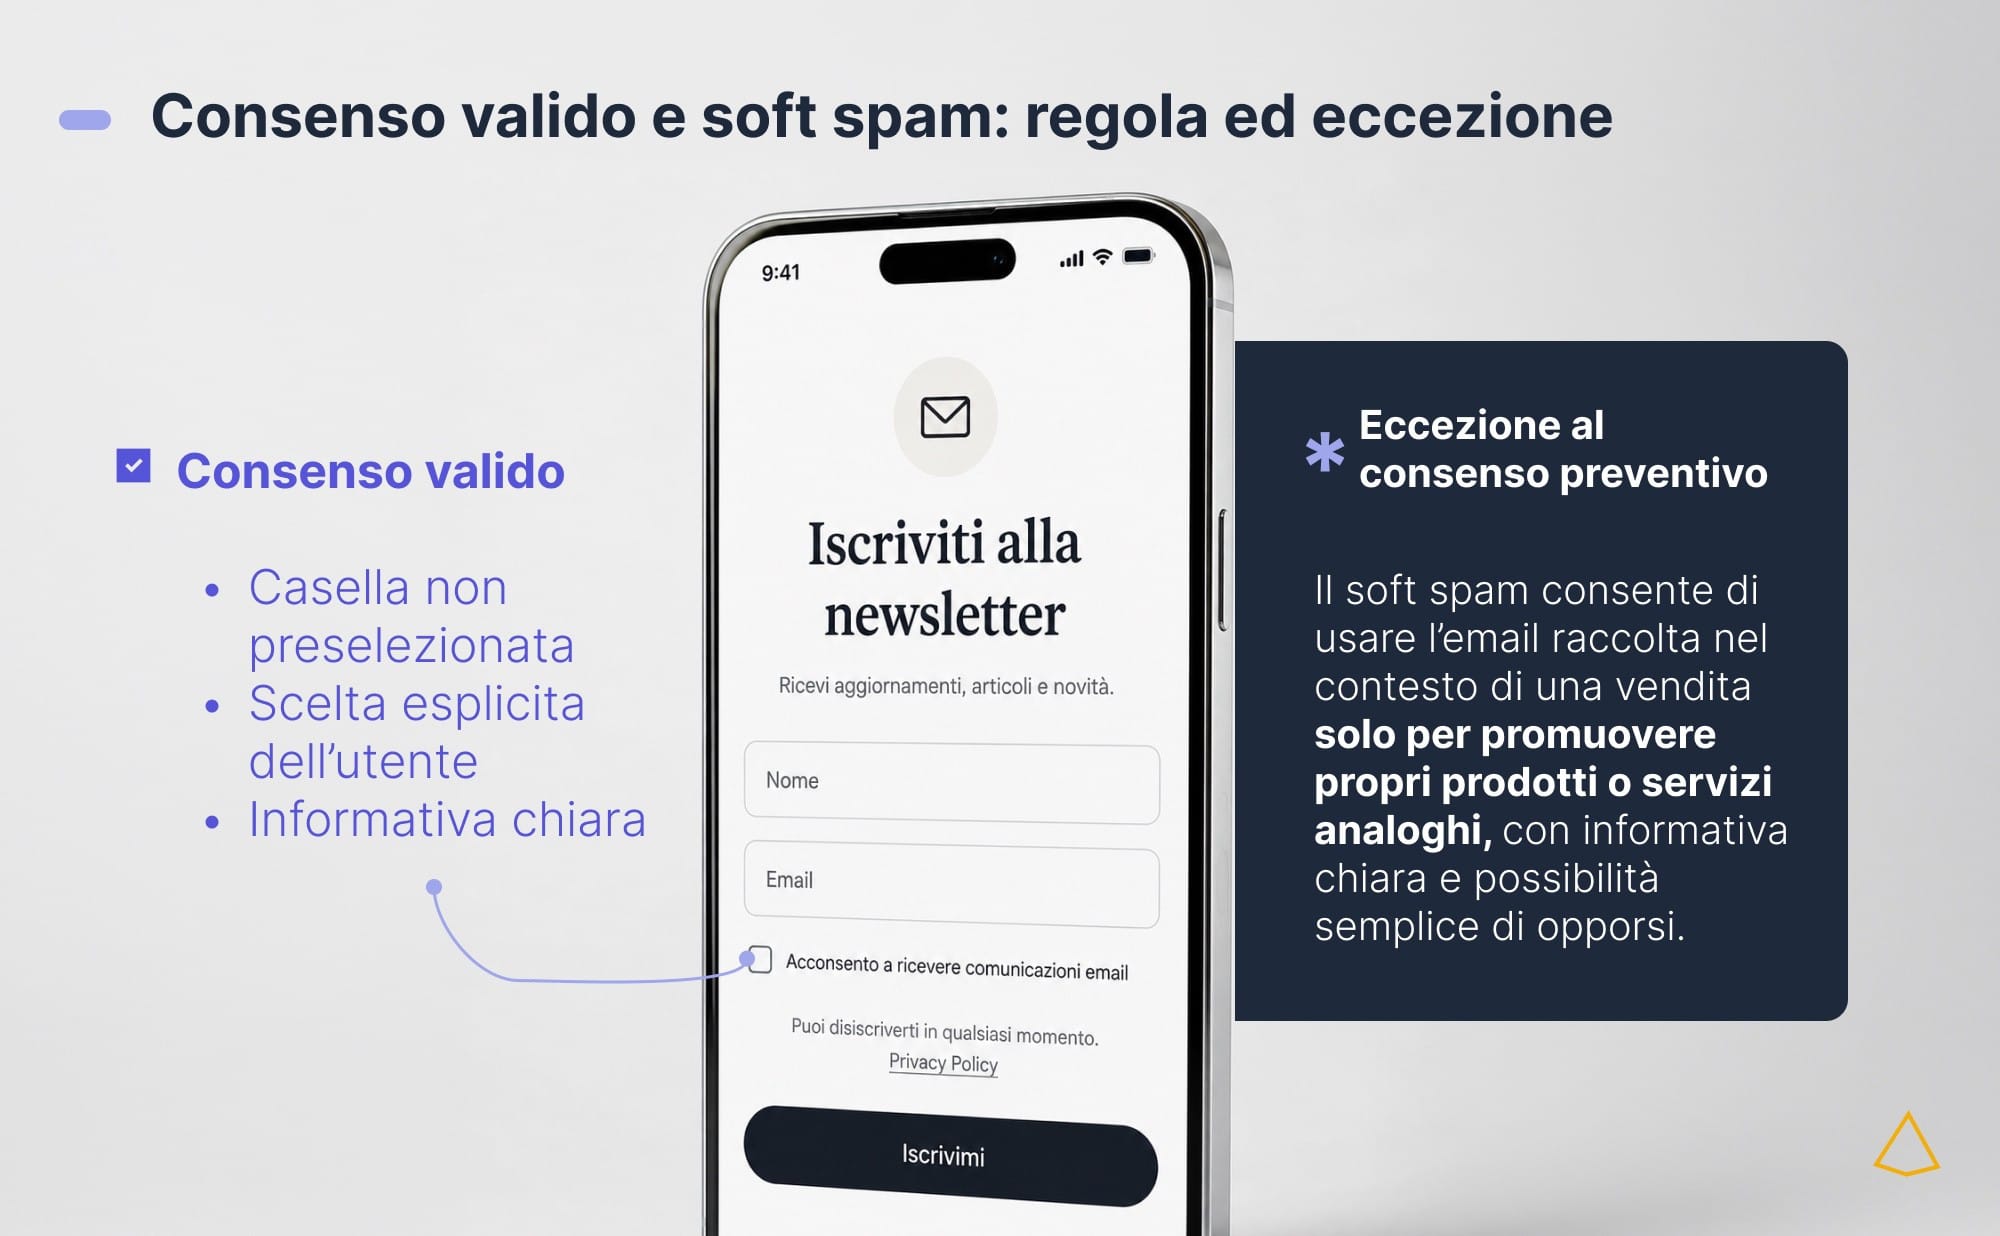
Il soft spam permette di ricontattare chi ha già acquistato prodotti o servizi analoghi
Quando una comunicazione legittima viene percepita come spam
Anche una comunicazione legittima può risultare invasiva quando diventa troppo frequente o poco pertinente.
La forma resta corretta; la relazione si consuma. Il brand smette di essere una presenza utile e diventa rumore nella casella di posta.
Reputazione del mittente e deliverability
Ogni invio lascia tracce tecniche e reputazionali: rimbalzi, segnalazioni spam, errori di autenticazione, variazioni brusche di volume, storico del dominio e dell’indirizzo IP.
Aperture e clic restano metriche del mittente ma hanno un valore limitato per la classificazione: Google ha chiarito che gli open rate restano fuori dal proprio tracciamento e considera un basso tasso di apertura un indicatore poco affidabile di problemi di deliverability o spam.
La delivery indica che il server destinatario ha accettato il messaggio.
La deliverability riguarda la capacità dell’email di raggiungere l’inbox anziché essere rifiutata o filtrata nella posta indesiderata.
L’inbox placement misura la quota dei messaggi consegnati che arriva nell’inbox anziché nella cartella spam.
La reputazione del mittente si consolida nel tempo e incide sulla deliverability.
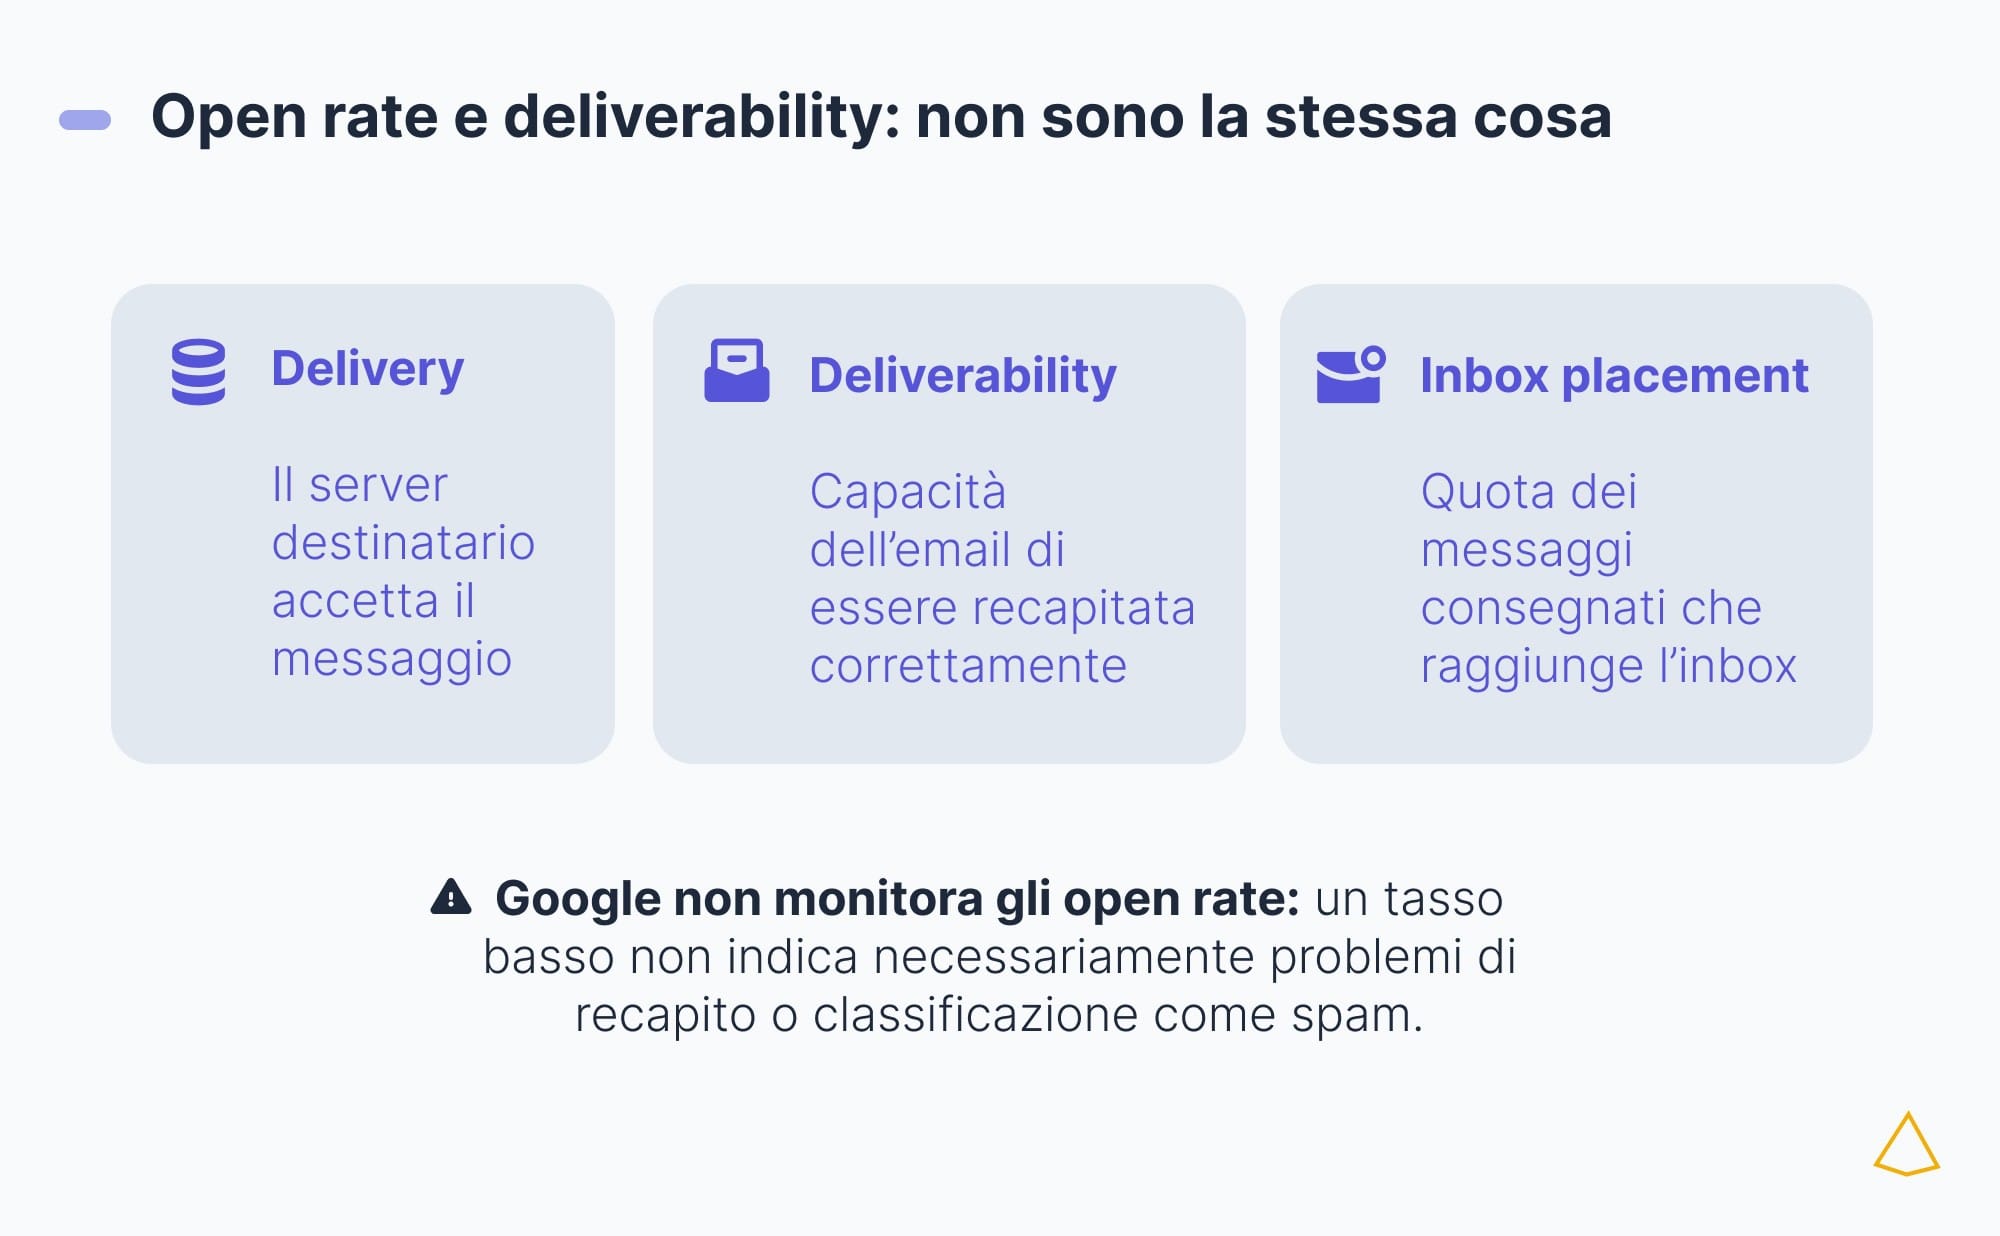
Delivery, deliverability e inbox placement in tre schede, con nota sugli open rate
Finalità dello spam
Lo spam viene usato per trasformare grandi volumi di contatti in clic, dati, vendite, frodi o segnali artificiali.
Promozione commerciale indesiderata
La funzione più immediata dello spam è spingere prodotti, servizi, pagine, offerte, abbonamenti o attività commerciali davanti a persone che non li hanno richiesti.
La logica è economica: quando l’invio costa pochissimo, anche poche risposte possono rendere conveniente una campagna costruita sulla quantità.
Raccolta di dati personali
Alcuni messaggi puntano a raccogliere email, numeri di telefono, credenziali, preferenze o altre informazioni utili a invii successivi e frodi, indirizzando l’utente verso link, moduli o promesse.
Frodi, truffe e manipolazione dell’utente
Lo spam può indurre l’utente a cliccare, rispondere, pagare, scaricare qualcosa o condividere informazioni.
Per riuscirci, lo spammer sfrutta spesso leve persuasive come urgenza, paura, scarsità e autorevolezza apparente.
Le esche più ricorrenti si presentano sotto forma di:
- finte consegne;
- avvisi bancari o di pagamento;
- premi o somme da sbloccare;
- falso supporto tecnico;
- offerte di lavoro o investimenti.”
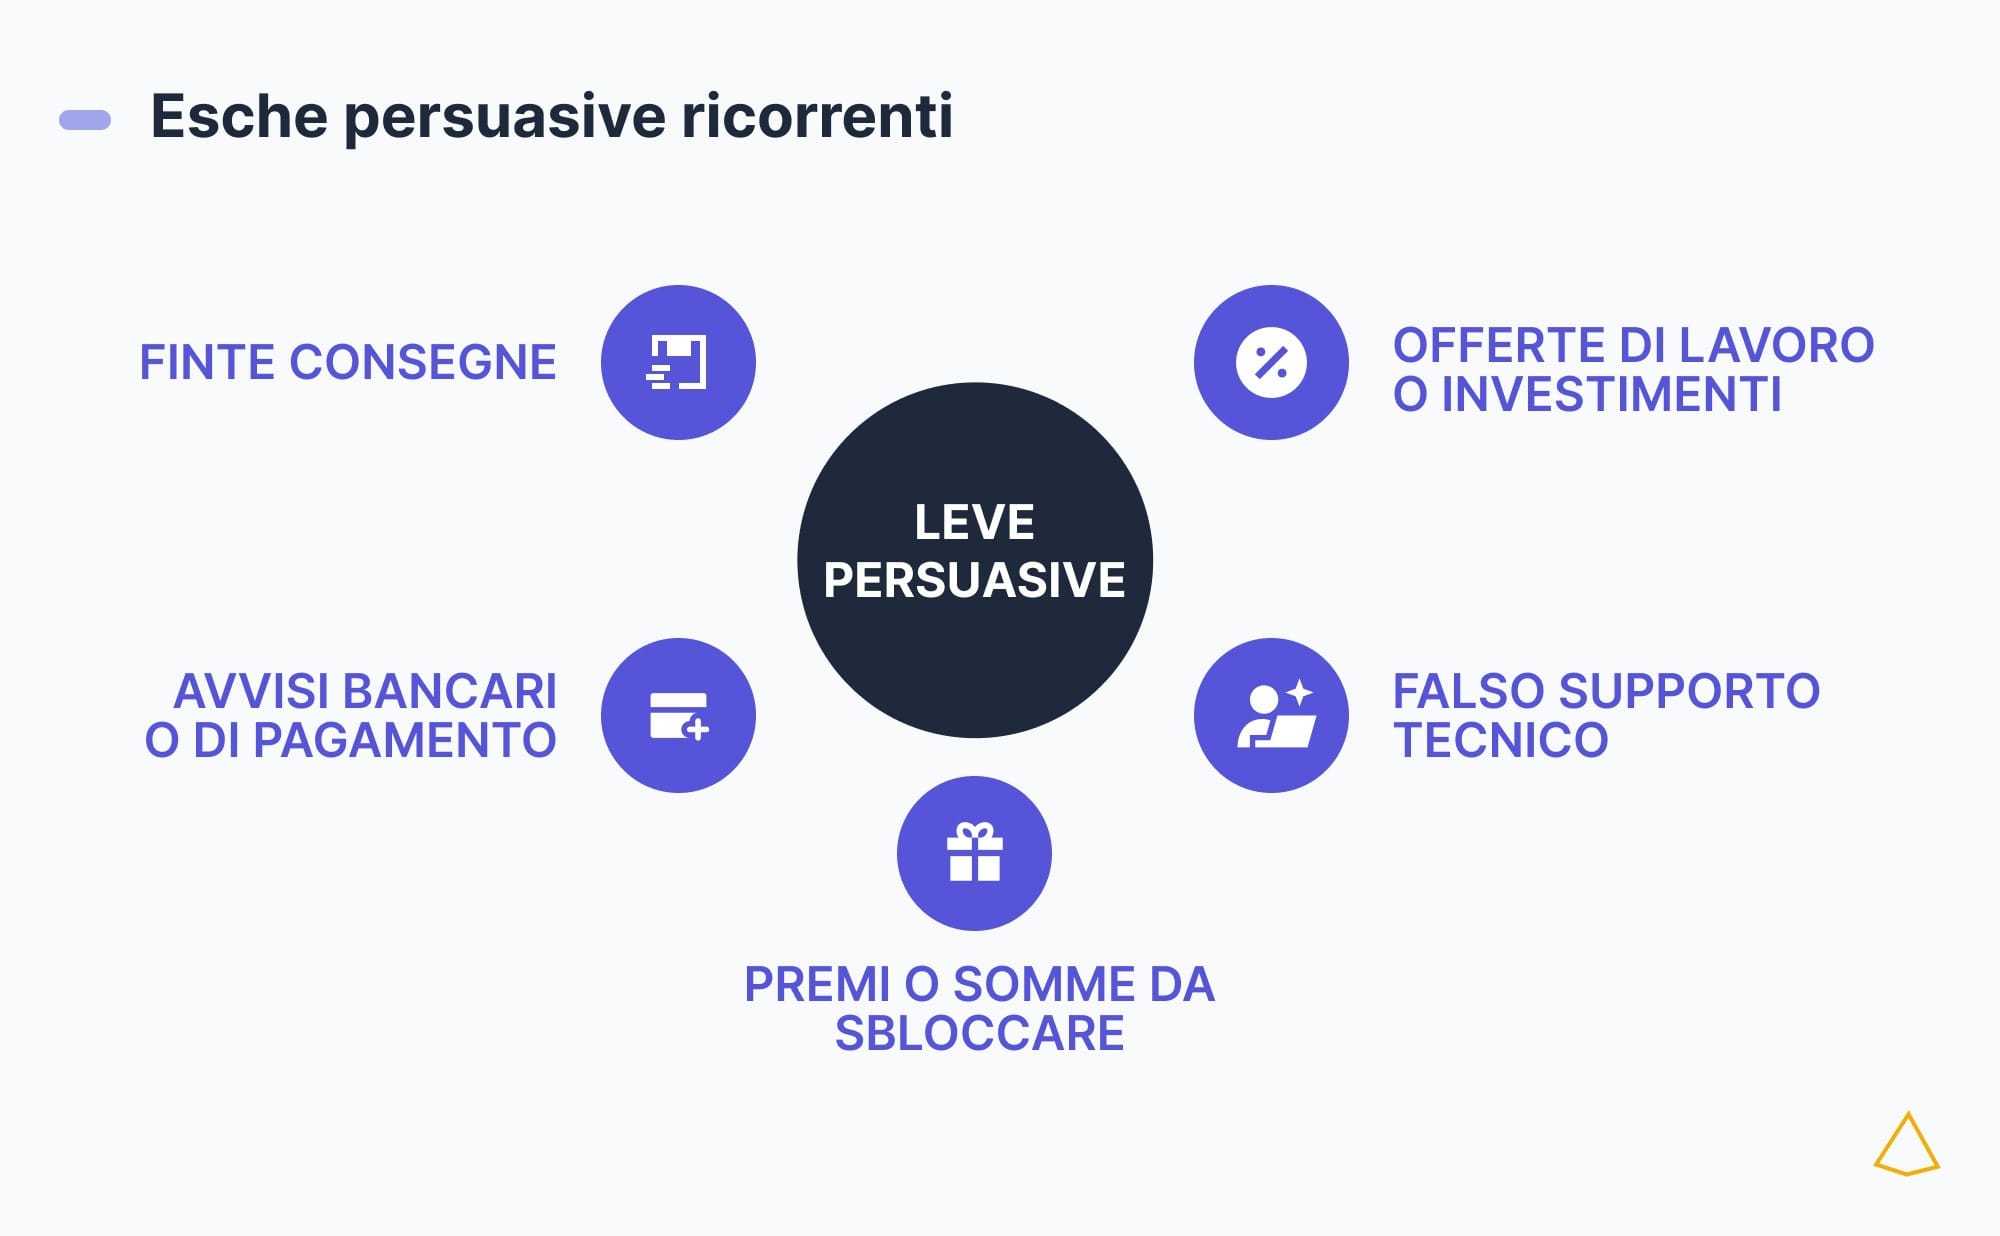
Schema radiale con finte consegne, avvisi bancari, premi, falso supporto e offerte di lavoro
Diffusione di malware
Quando distribuisce malware, lo spam punta a catturare l’attenzione e indurre un’azione immediata: aprire un allegato, cliccare un link, scaricare un file o visitare una pagina compromessa.
Una promessa all’apparenza innocua può così tradursi in un problema di sicurezza per il dispositivo, l’account o i dati dell’utente.
Inquinamento di traffico, metriche e visibilità
Lo spam può alterare siti, form, commenti, analytics, social e piattaforme di messaggistica attraverso traffico artificiale, account fasulli e interazioni simulate.
Queste attività possono rendere meno affidabili dati e metriche; quando diventano visibili agli utenti, possono indebolire anche la percezione del brand.
Bot malevoli e account falsi alterano traffico, metriche e conversioni di una dashboard
Tipi di spam: criteri di classificazione
Per classificare lo spam occorre distinguere canali, ambienti, finalità e tecniche.
Questa lettura mostra come la stessa famiglia di pratiche cambi forma in base al luogo in cui compare, all’obiettivo e al meccanismo impiegato.
Spam per canale: email, SMS, chiamate, messaggi e social media
Parliamo di spam via email quando il messaggio arriva nella casella di posta; di spam via SMS quando compare sul telefono come testo non richiesto; di spam telefonico quando passa attraverso chiamate con operatore o automatizzate; di spam su messaggistica e social quando invade chat, DM o bacheche con link, offerte e raggiri diffusi da profili fittizi, automatizzati o compromessi.
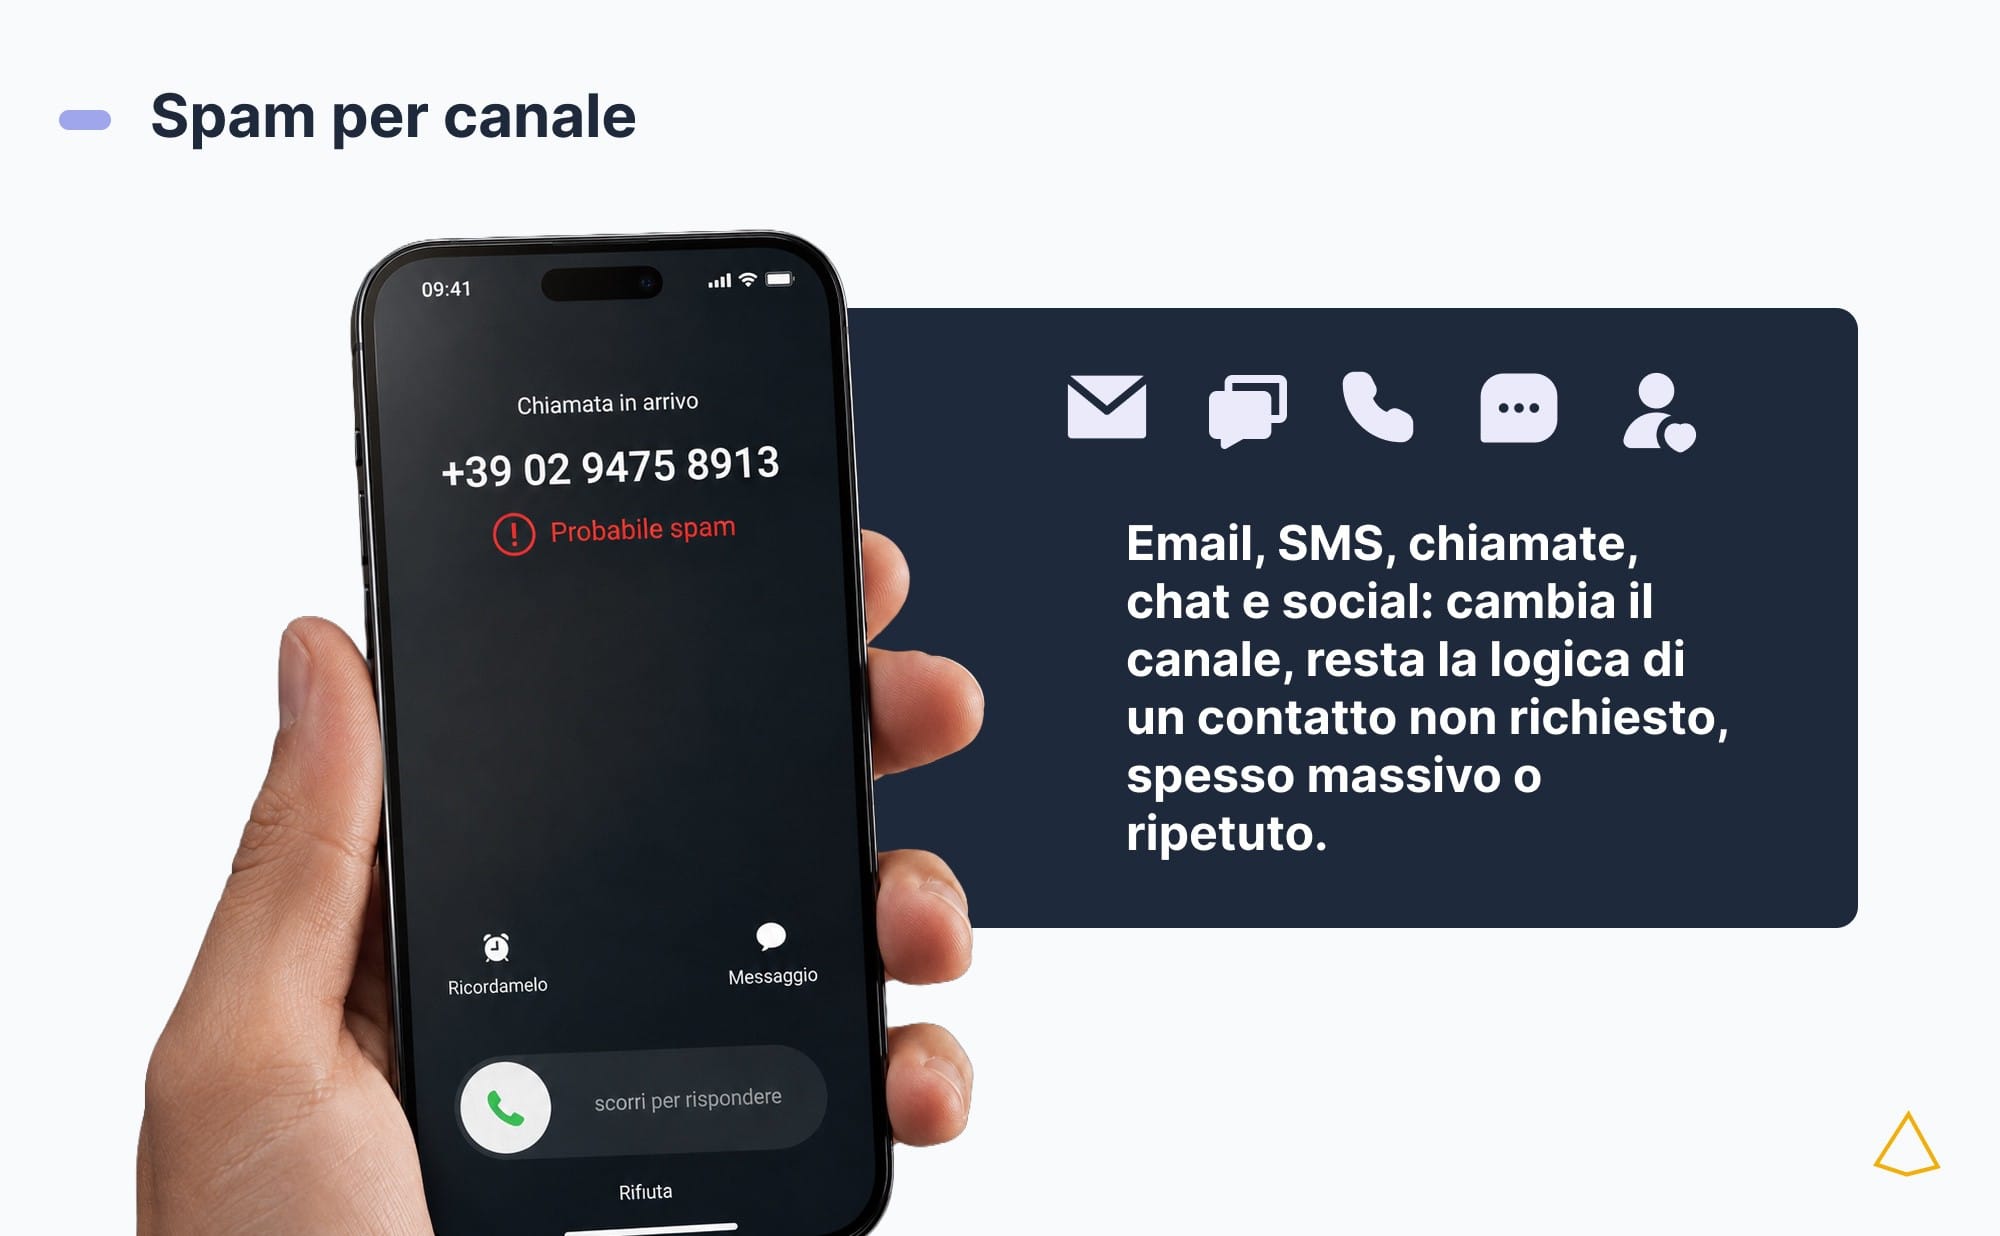
Anche una chiamata segnalata come probabile spam resta un contatto non richiesto
Spam per ambiente digitale: siti web, form, commenti, plugin e calendari
Nei siti web compare nei form, nei forum e nelle aree commenti; nei moduli e nei componenti gestiti da plugin sfrutta superfici pubbliche o semipubbliche; nei calendari digitali può presentarsi come invito o evento apparentemente innocuo che contiene un link ingannevole.
In questi casi più che la “posta”, conta il contesto tecnico in cui il messaggio prende forma.
Spam tecnico: referrer, trackback, pingback e registrazioni automatiche
La categoria dello spam tecnico raccoglie fenomeni che alterano infrastrutture e dati.
Il referrer spam altera statistiche e log inserendo riferimenti falsi; trackback e pingback nascono come notifiche tra siti ma possono essere abusati per disseminare link o segnali artificiosi; le registrazioni automatiche riempiono piattaforme database con account o iscrizioni generate in serie.
Il danno è soprattutto analitico e operativo, prima ancora che comunicativo.
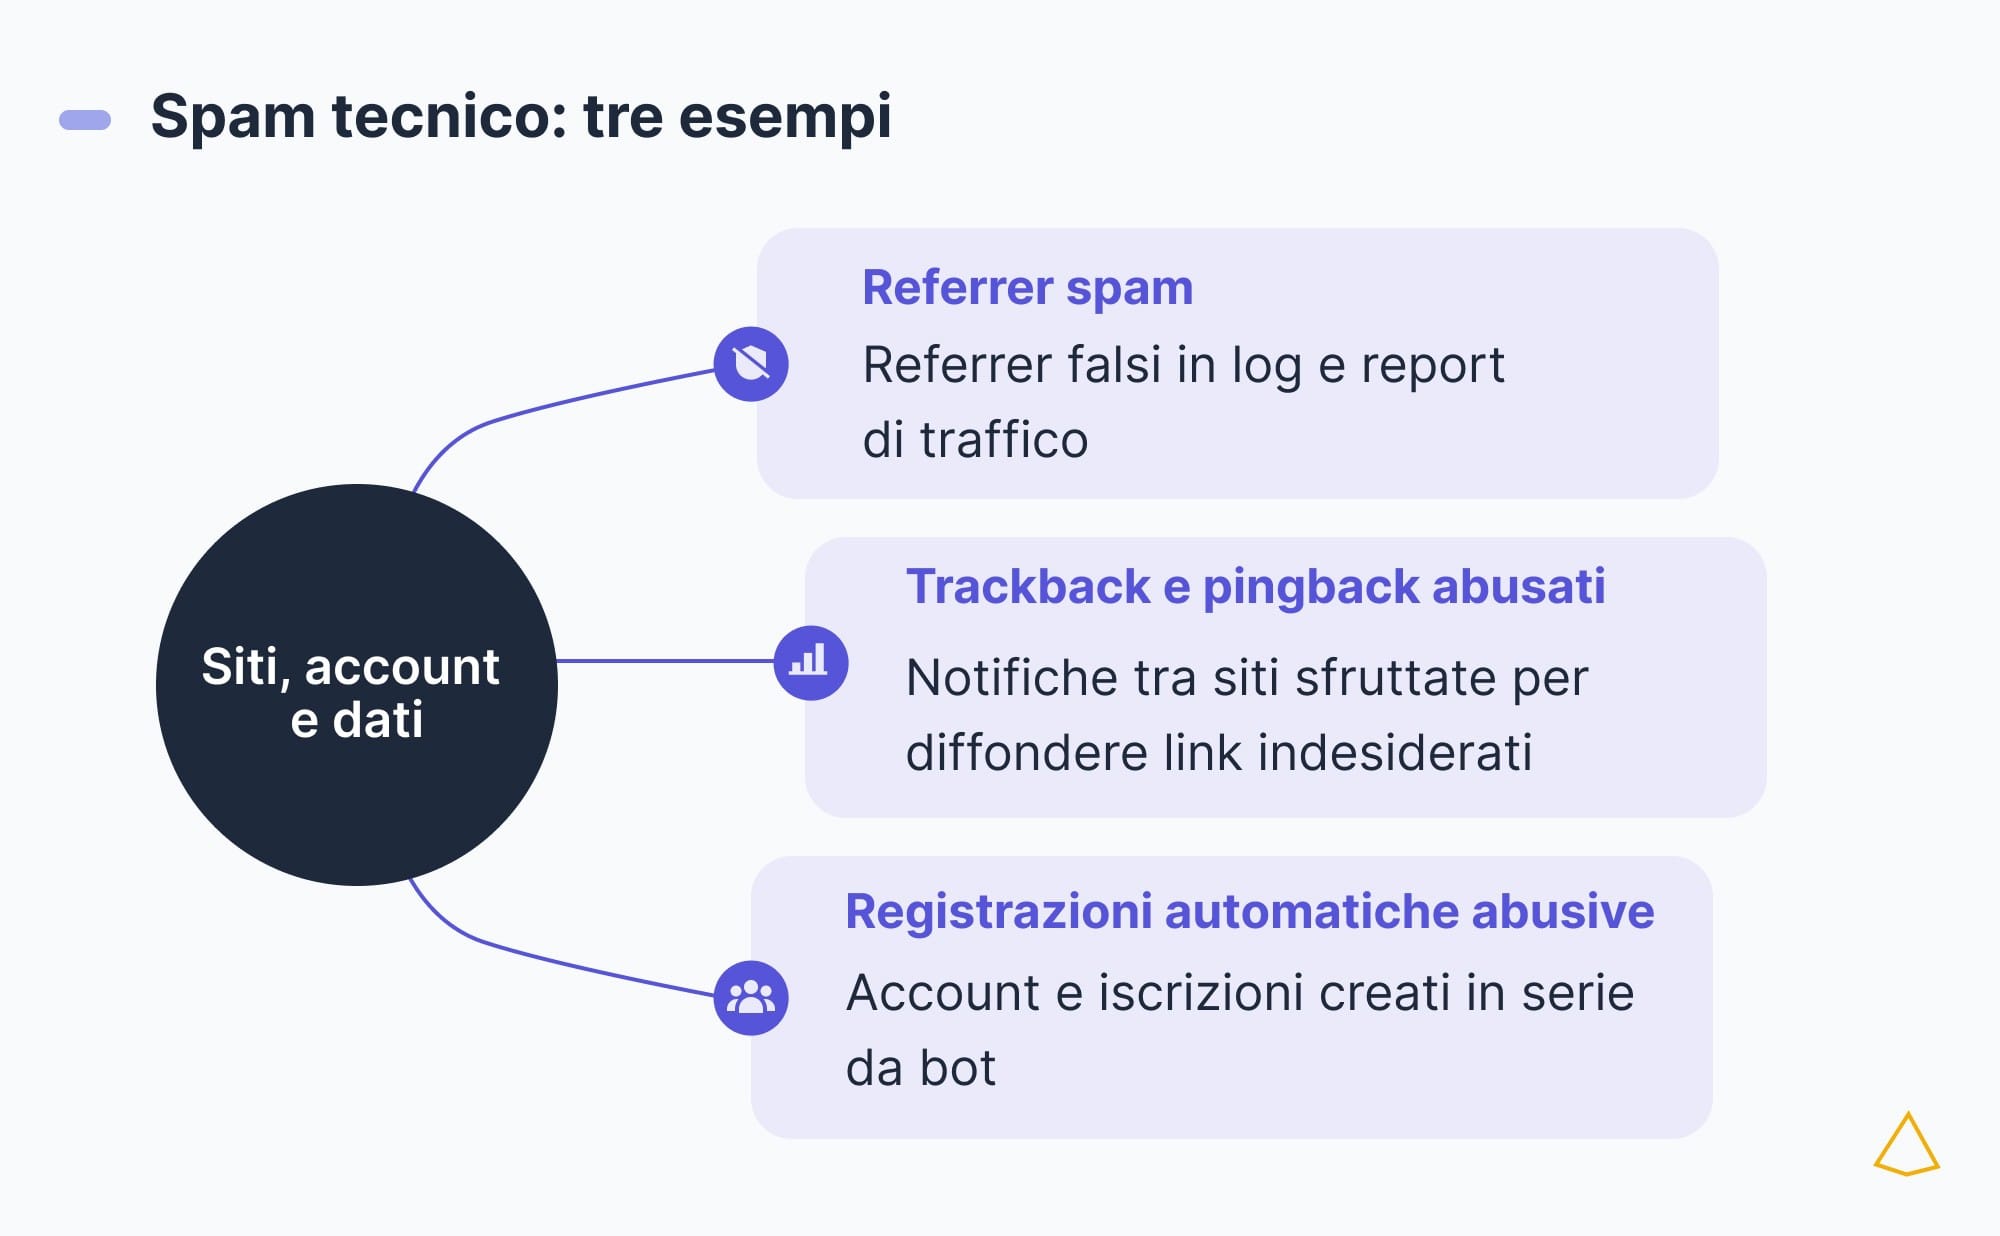
Nodo centrale ramificato su referrer spam, trackback abusati e registrazioni da bot
Spam per finalità: commerciale, fraudolento, malevolo o orientato alle metriche
Se guardiamo alla finalità, lo spam può servire a vendere, a truffare, a compromettere o a falsare.
È commerciale quando spinge offerte non richieste; fraudolento quando insegue denaro, account o dati personali; malevolo quando porta con sé malware; metrico quando cerca di gonfiare traffico, interazioni, backlink o altri segnali numerici che dovrebbero misurare attività e impatto.
Spam, intelligenza artificiale e manipolazione delle risposte
L’intelligenza artificiale può essere usata come moltiplicatore dello spam: permette di generare numerose varianti dello stesso messaggio, correggere errori, cambiare tono e lingua e inserire dettagli coerenti con il destinatario.
Uno studio presentato all’ACM Internet Measurement Conference 2025 ha stimato in modo conservativo che, ad aprile 2025, almeno il 51% delle email di spam del proprio corpus fosse stato generato mediante modelli linguistici di grandi dimensioni, o LLM. I ricercatori osservavano soprattutto la rifinitura dei testi e la produzione di varianti.
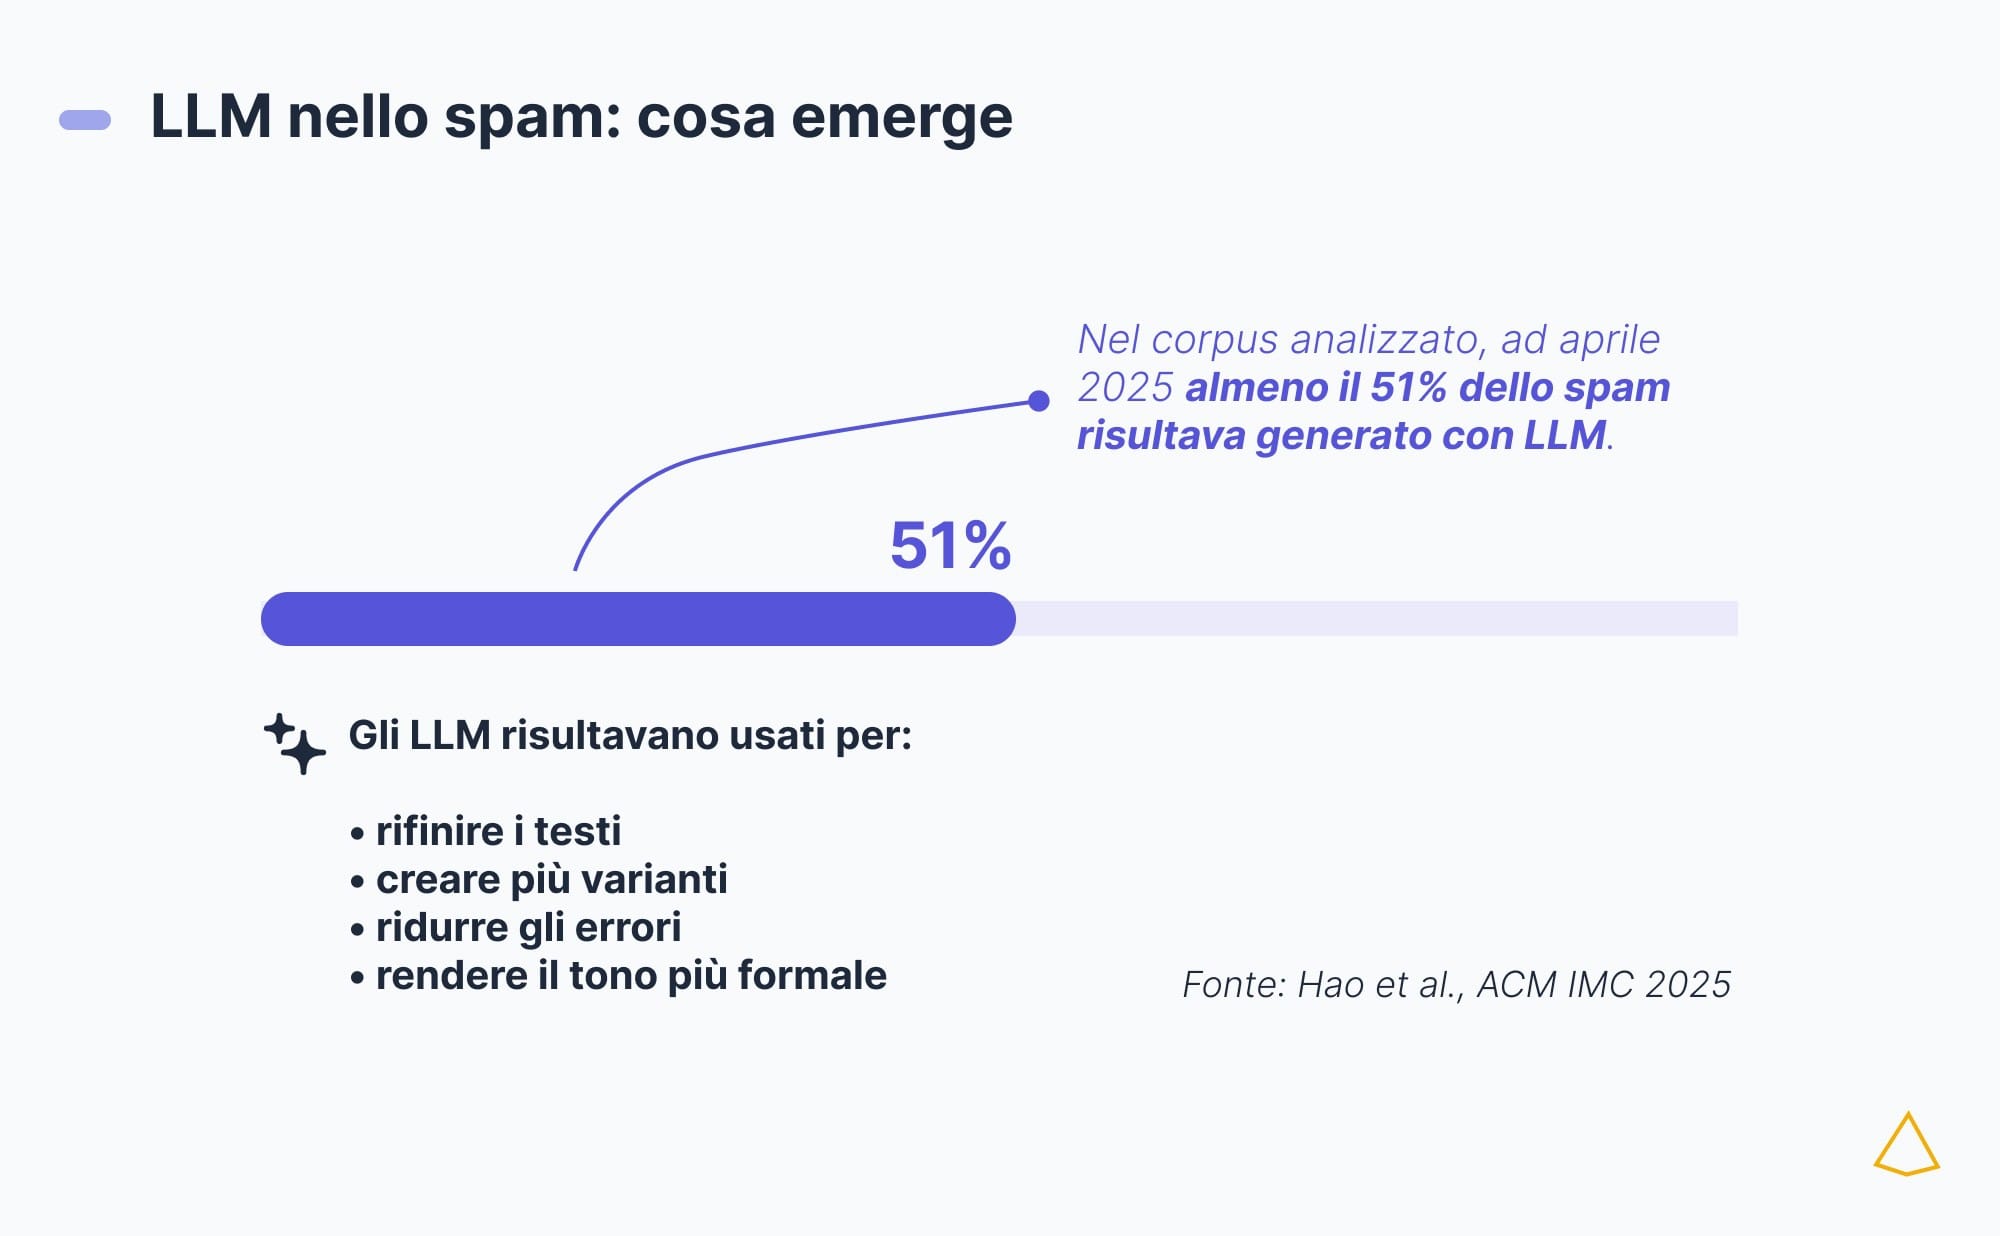
Barra al 51% affiancata dall’elenco degli usi degli LLM nella scrittura dello spam
L’AI amplifica anche il cosiddetto search spam: contenuti prodotti in serie possono cercare di manipolare il posizionamento, le risposte generative e ciò che motori di ricerca o assistenti recuperano, citano e sintetizzano.
Nel perimetro SEO, queste pratiche possono rientrare nella black hat SEO, perché cercano visibilità attraverso manipolazione e produzione artificiale di segnali.
Nelle community questa dinamica si intreccia con bot, voti falsi e promozione coordinata rendendo meno nitido il confine tra contributi spontanei e contenuti costruiti per ottenere visibilità.
Spam e identità di marca: brand impersonation e brand hijacking
Una delle forme più insidiose di spam è quella che sfrutta l’identità e la reputazione di un marchio.
Quando un messaggio imita nome, logo, tono o layout delle comunicazioni di servizio di un’azienda, si parla di brand impersonation.
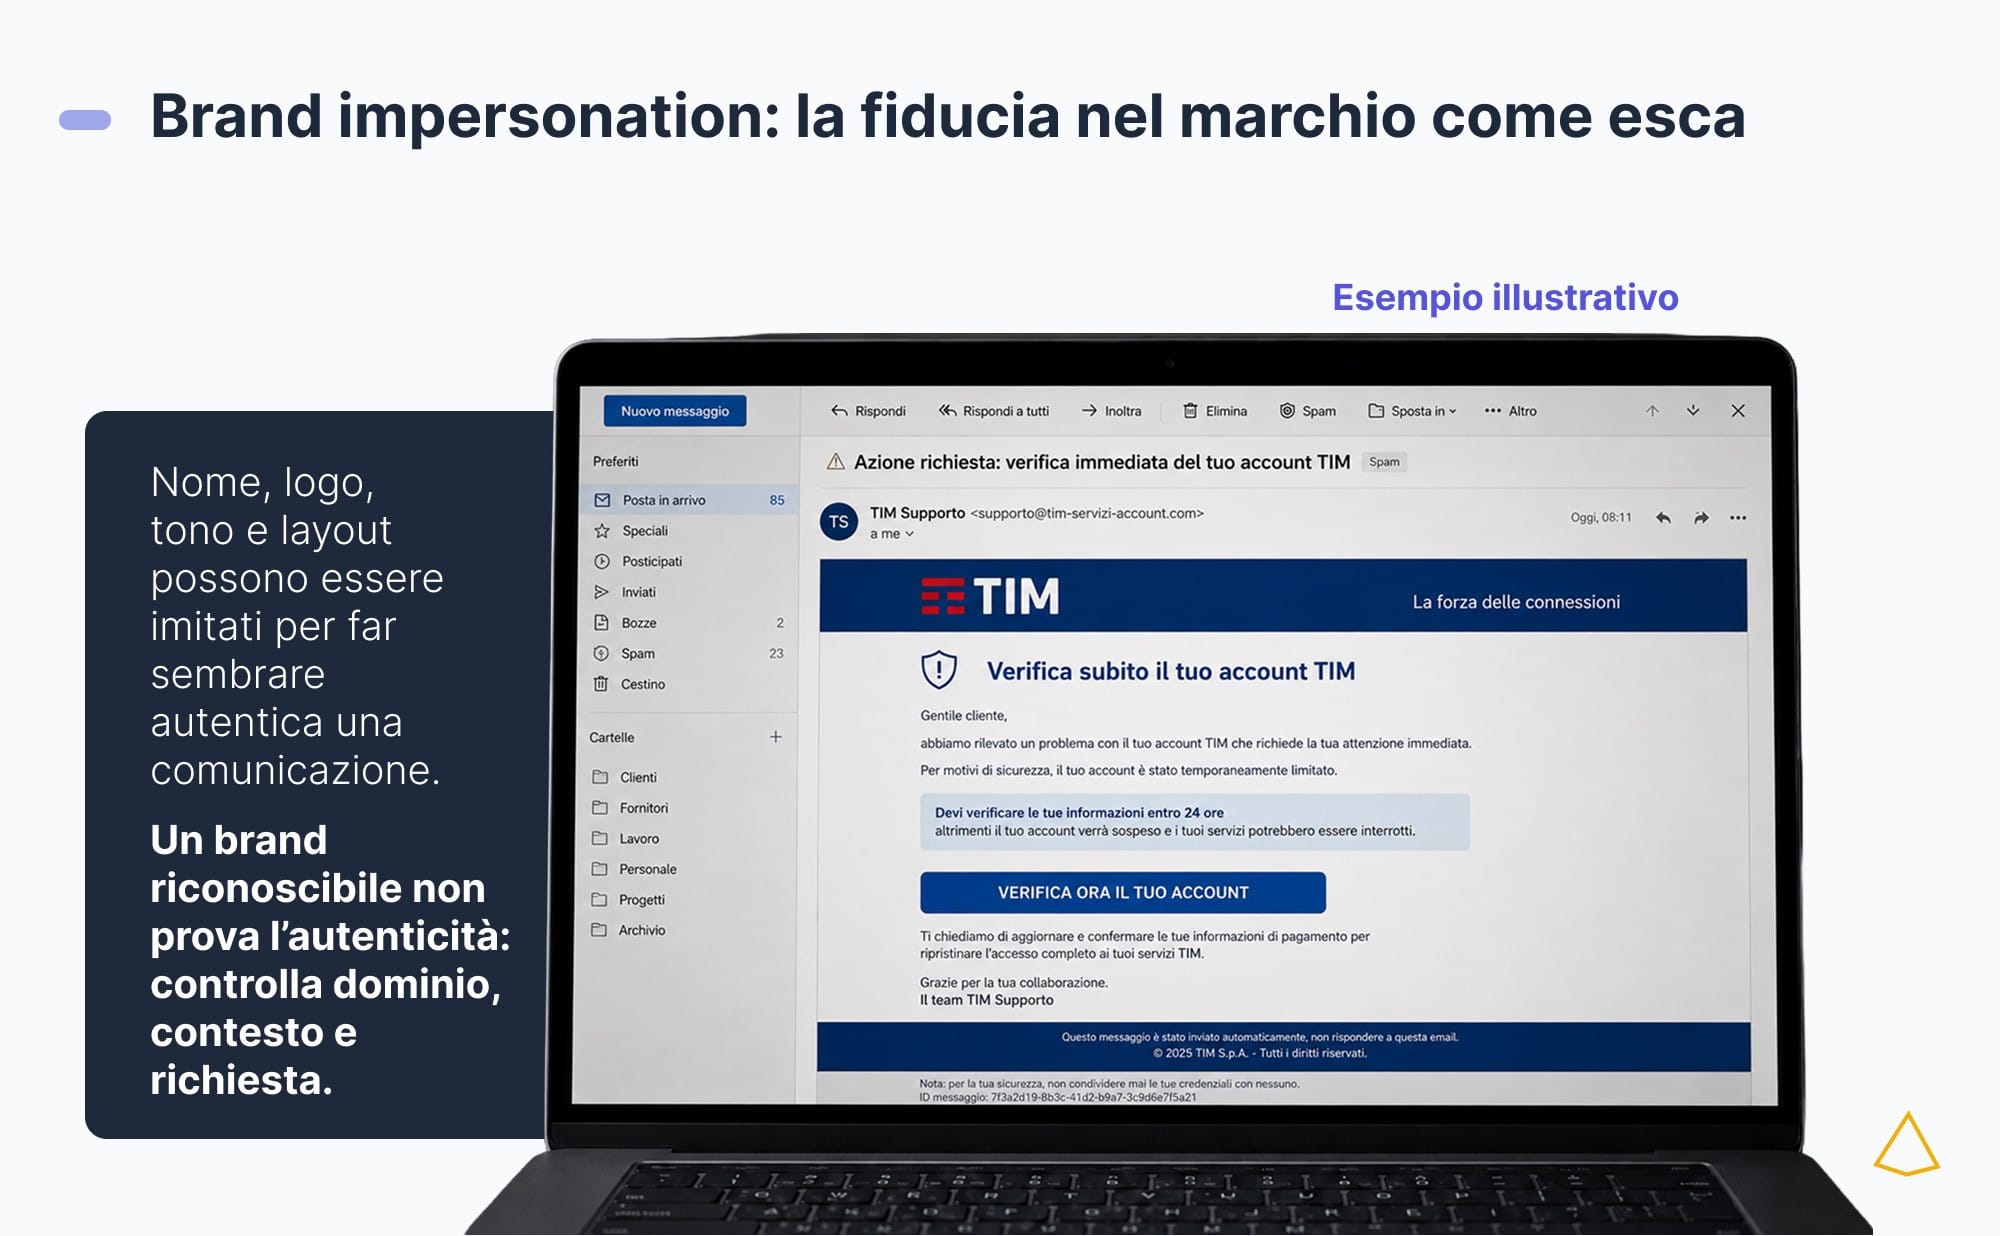
Nome, logo e layout imitati in una finta email TIM non ne provano l’autenticità
Quando l’uso non autorizzato coinvolge un insieme più ampio di asset – nome a dominio, profili o contenuti – la pratica rientra nel brand hijacking.
Spam e posta indesiderata: differenza
Nel linguaggio comune spam e posta indesiderata vengono spesso usati come sinonimi ma esiste una sfumatura utile.
Lo spam descrive la dinamica dell’invio; la posta indesiderata comprende sia ciò che l’utente non vuole ricevere sia la classificazione applicata dal servizio di posta.
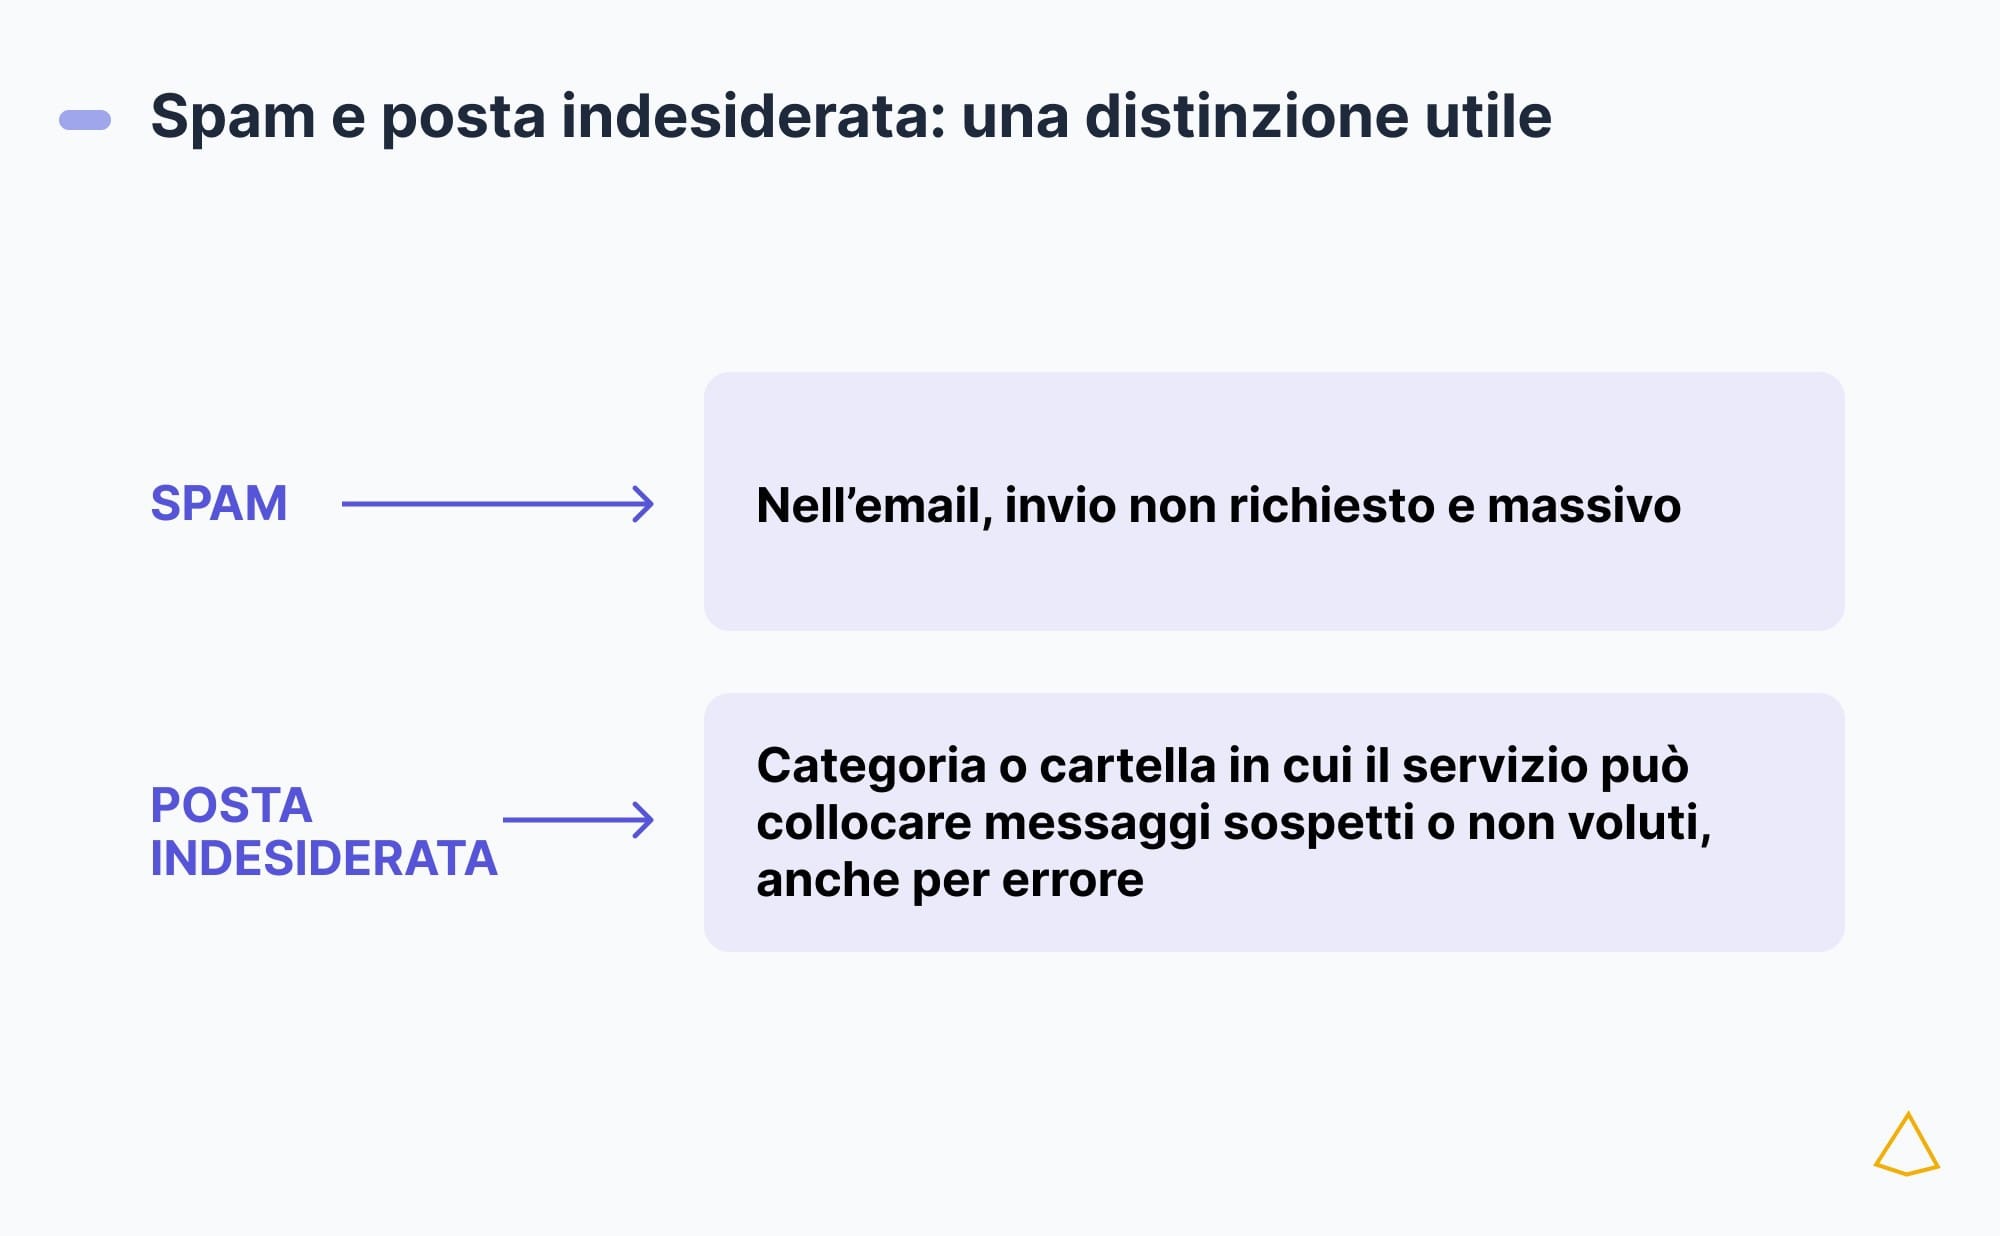
Due definizioni a confronto collegate da frecce a spam e posta indesiderata
Questa distinzione spiega due casi frequenti: un messaggio legittimo può finire per errore nella cartella della posta indesiderata; un messaggio spam può superare il filtro e comparire in posta in arrivo.
Differenza tra spam, phishing, spoofing e malspam
Anche se vengono spesso confusi tra loro, spam, phishing, spoofing e malspam descrivono aspetti diversi di uno stesso messaggio e possono sovrapporsi.
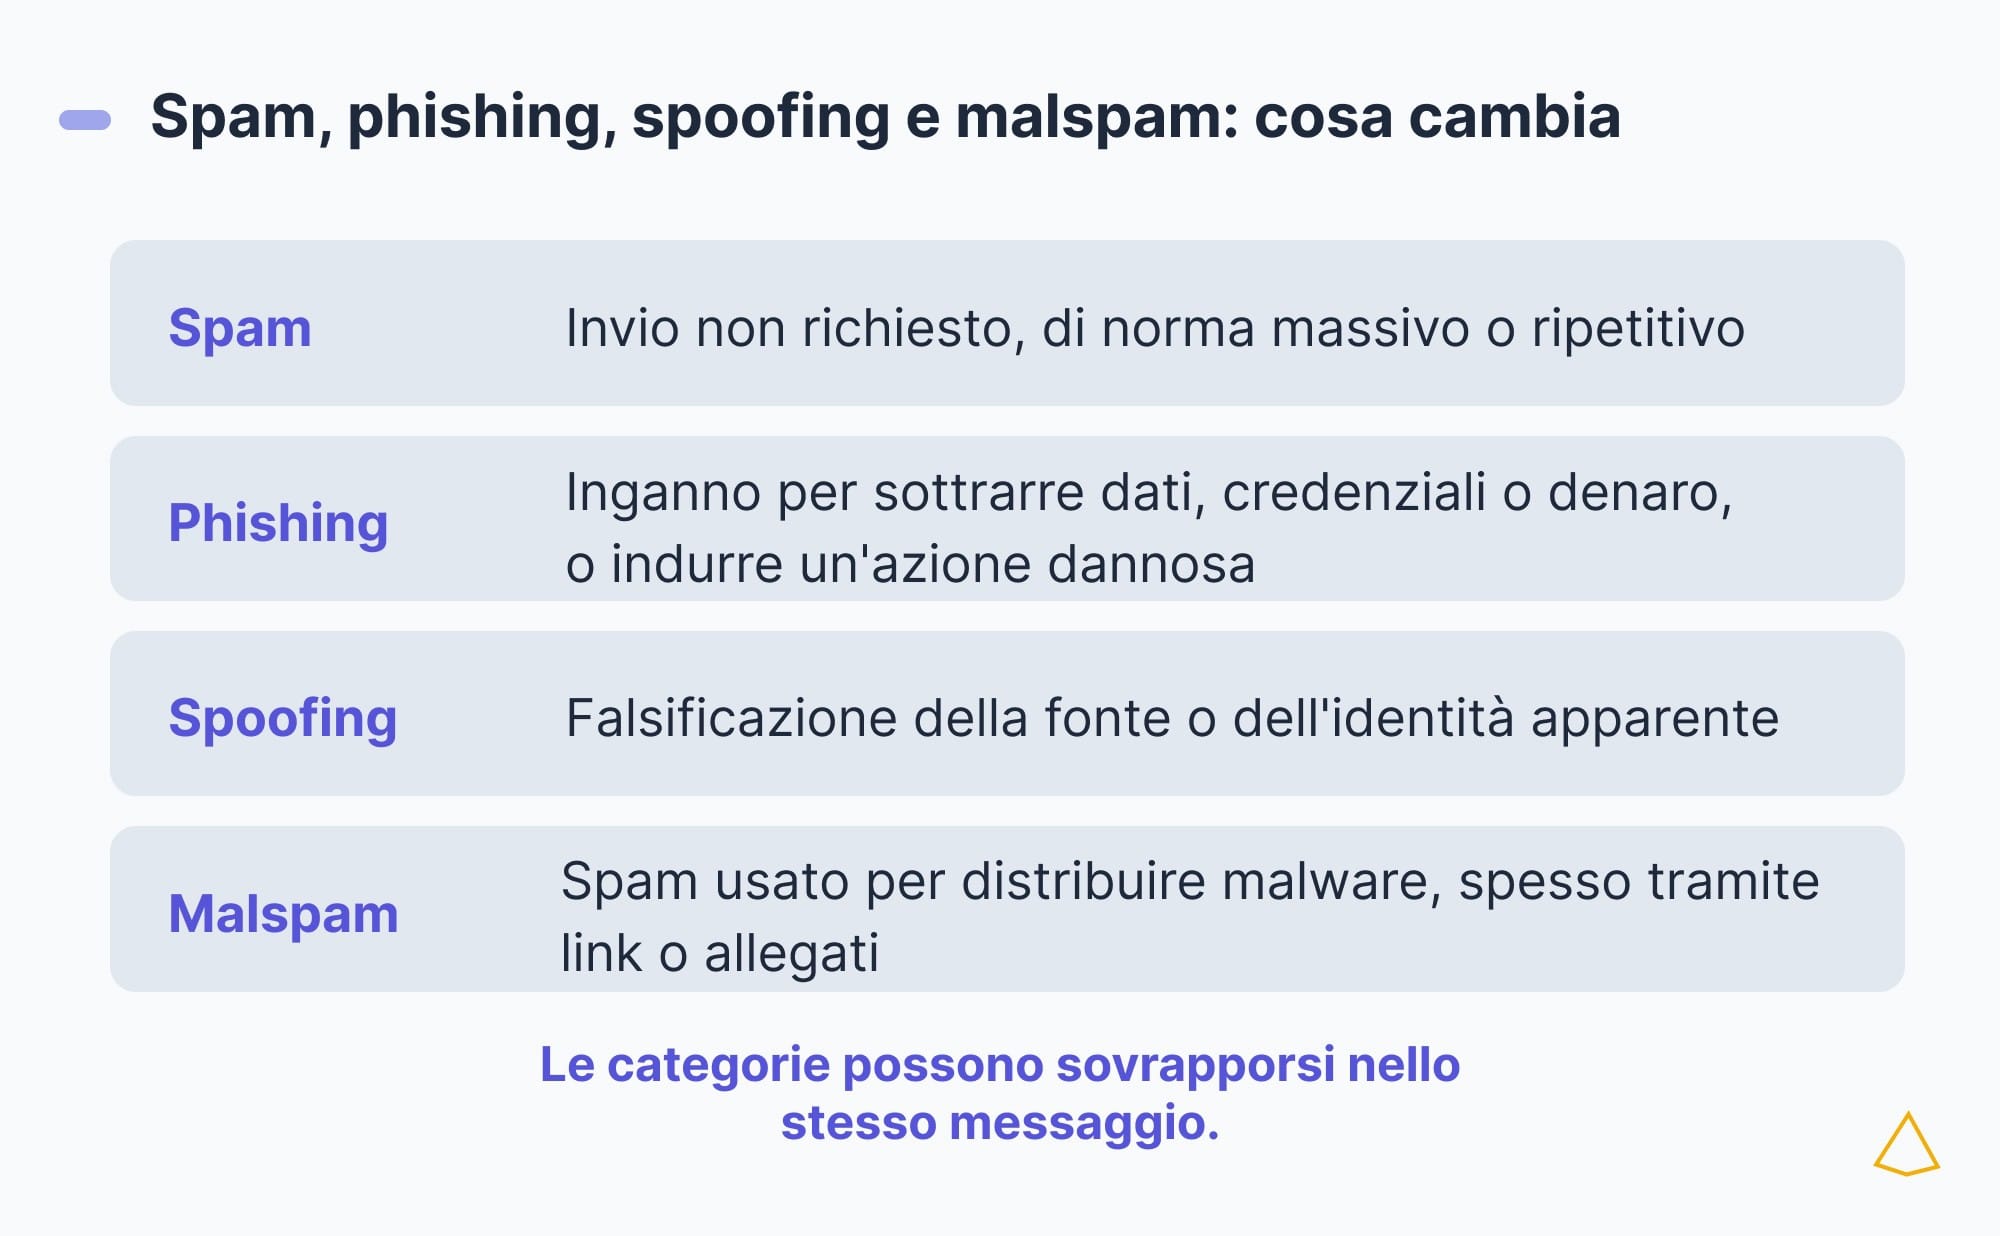
Spam, phishing, spoofing e malspam elencati ciascuno con la propria definizione
Spam e phishing
Phishing e spam si sovrappongono quando un messaggio ingannevole viene distribuito senza consenso e su larga scala. Il phishing descrive il meccanismo ingannevole e il suo obiettivo; lo spam descrive il modo in cui il messaggio viene distribuito.
Un attacco mirato a una sola persona può quindi essere phishing senza avere la natura massiva tipica dello spam.
Spam e spoofing
Lo spoofing riguarda l’identità apparente del messaggio: indirizzo, nome visualizzato, numero telefonico, dominio dichiarato o altra fonte possono essere falsificati per simulare un brand, una banca, un fornitore o un servizio noto.
Quando questa tecnica accompagna invii non richiesti e massivi, spoofing e spam si presentano insieme.
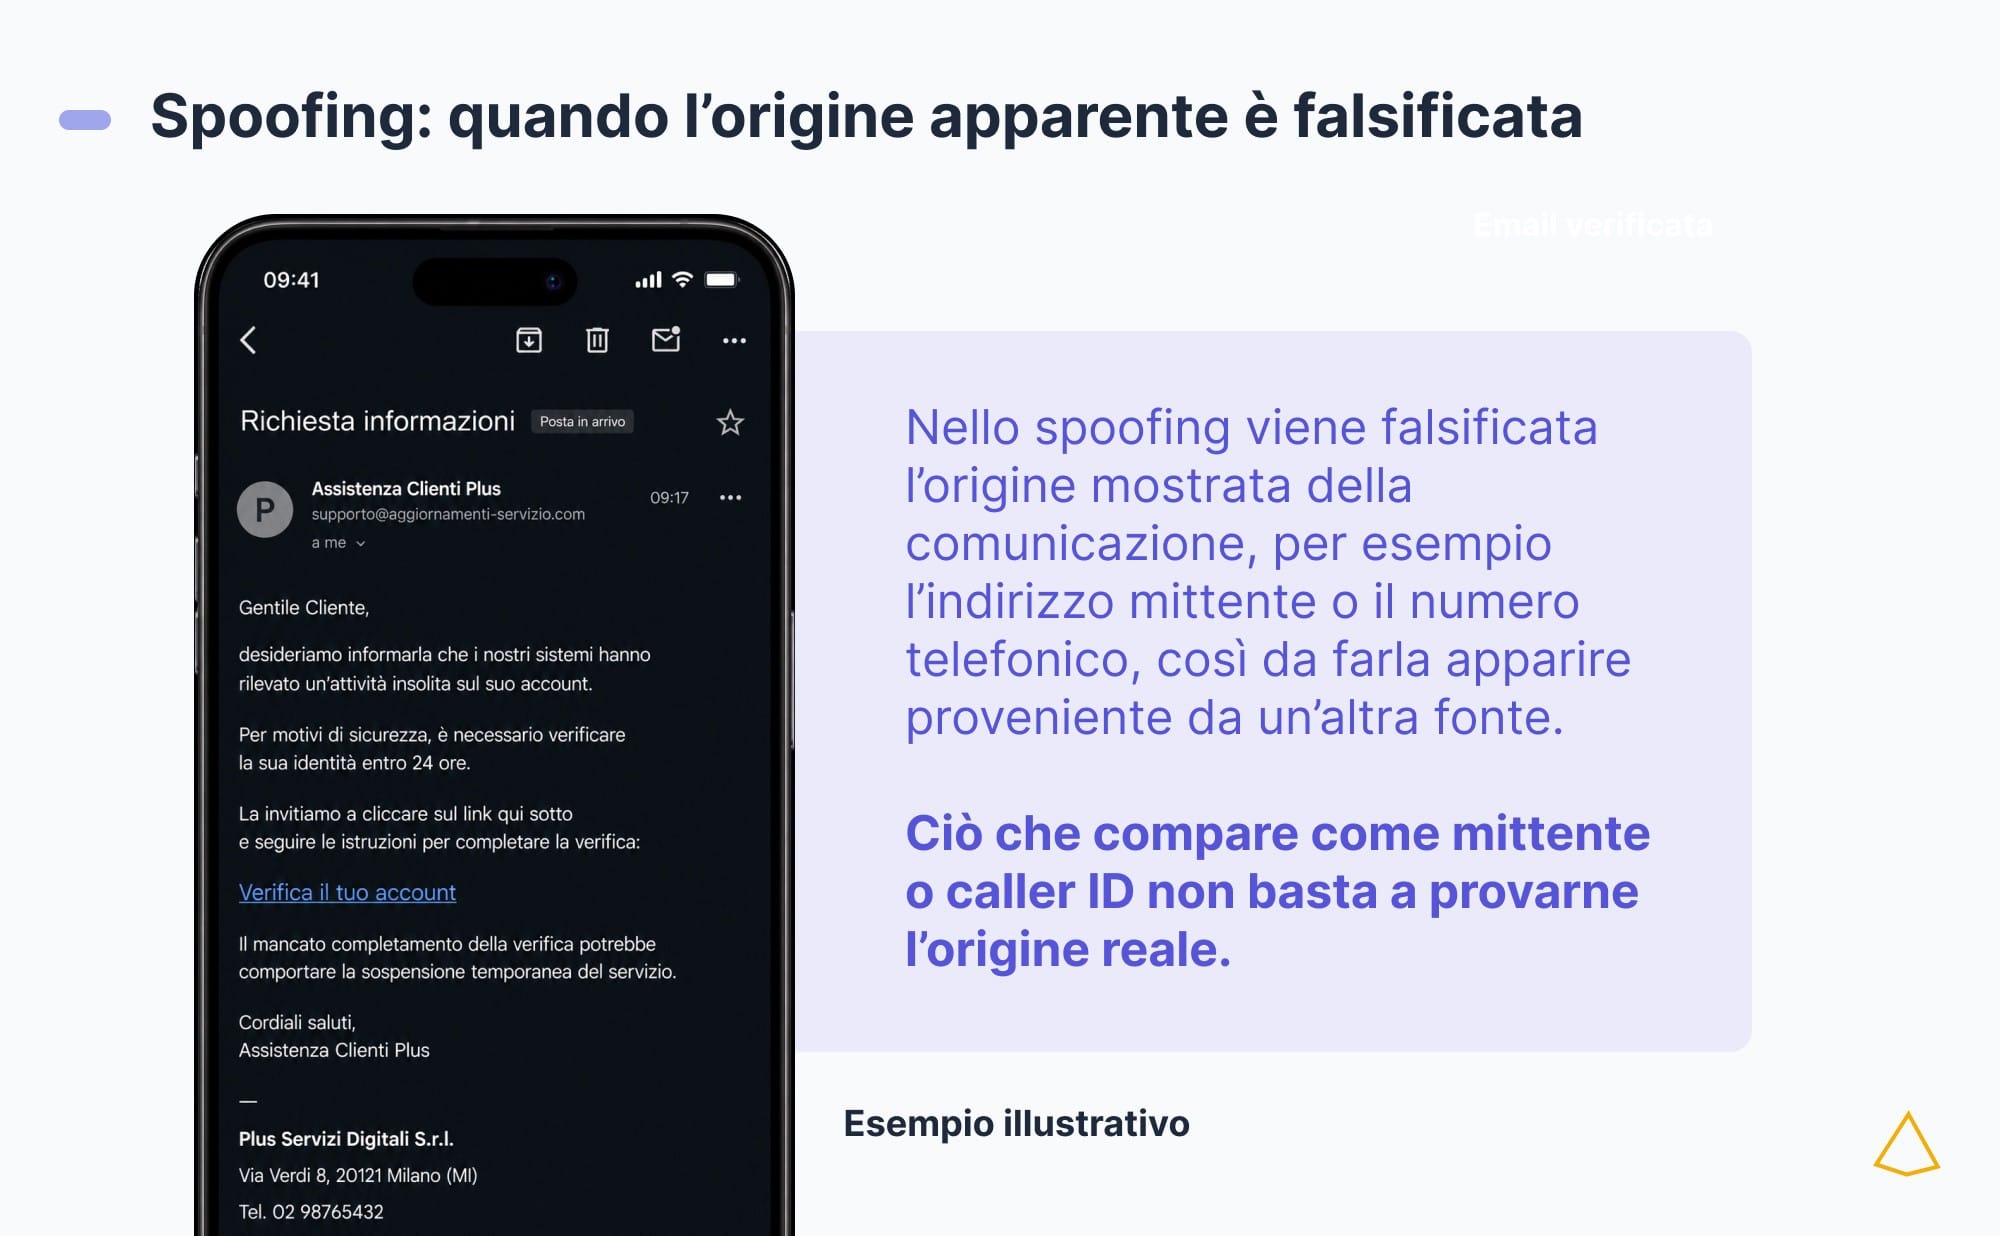
Nello spoofing il mittente mostrato dall’email è falsificato e non prova l’origine reale
Spam e malspam
Con malspam (contrazione di malicious spam) si indica lo spam usato per distribuire malware.
Il codice dannoso può essere contenuto in un allegato oppure raggiungere l’utente attraverso link che avviano download, script o pagine compromesse.
L’impatto dello spam su persone, aziende e brand
Non limitandosi a un semplice disturbo, lo spam incide su persone, aziende e brand perché consuma attenzione, riduce fiducia, appesantisce i sistemi e può trasformare un messaggio indesiderato in un problema reputazionale, operativo o di sicurezza.
Perdita di fiducia nei canali digitali
Nelle caselle email l’esposizione ripetuta allo spam indebolisce la fiducia e riduce la disponibilità dell’utente a interagire.
Uno studio su Yahoo! Mail già nel 2012 stimò che l’esposizione continuativa allo spam riducesse, nel lungo periodo, i log-in, le pagine visualizzate e le email inviate.
Danno reputazionale e classificazione come sospetto spam
Nel 2025, secondo la telemetria Kaspersky, il 44,99% del traffico email globale osservato era costituito da spam.
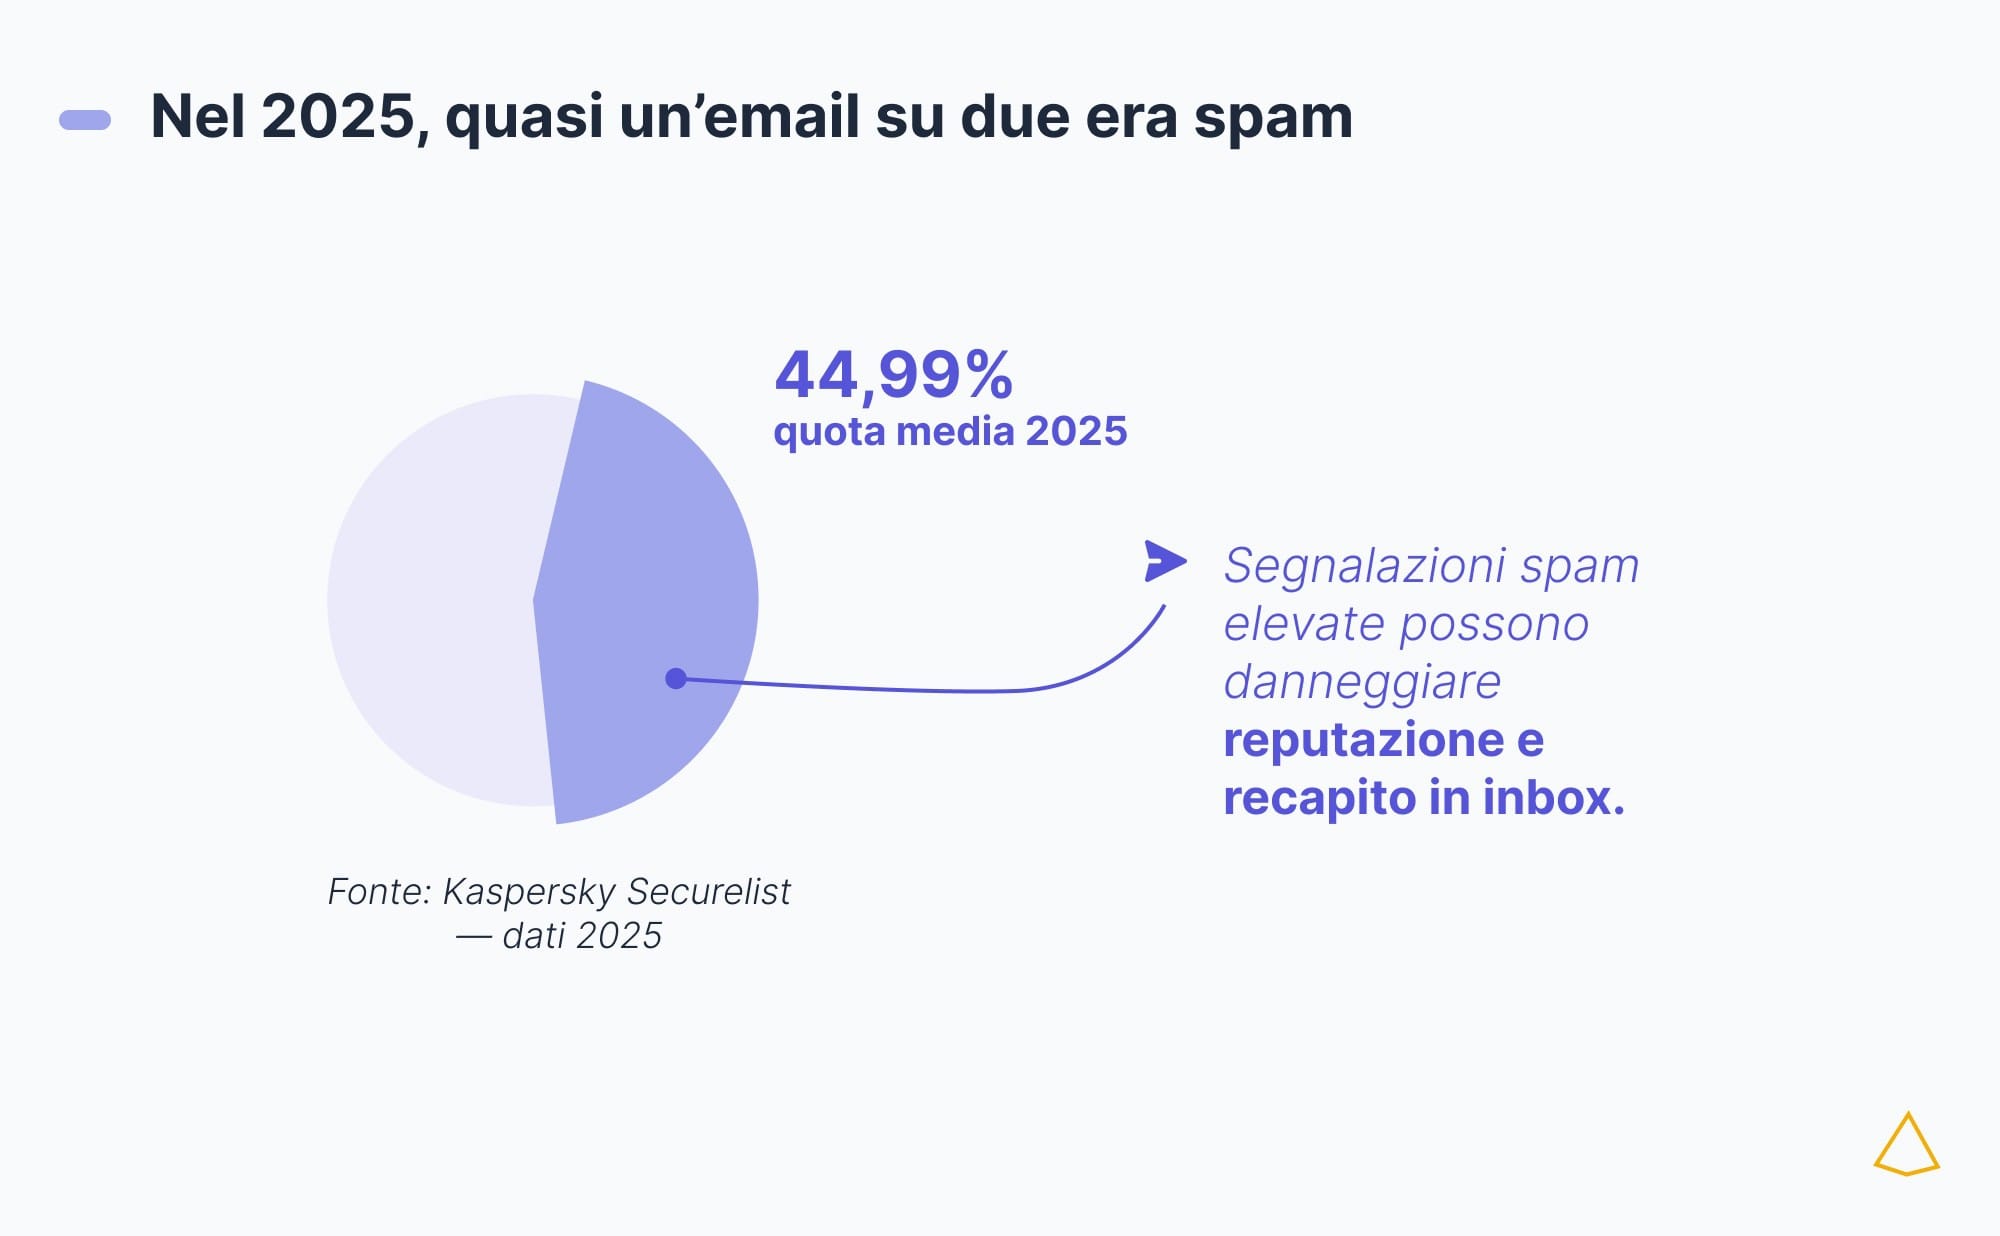
Nel 2025 il 44,99% delle email era spam e le segnalazioni danneggiano il recapito
In un ambiente così saturo, l’associazione di un’azienda a messaggi invasivi, imitazioni o ripetute segnalazioni di spam può comprometterne la credibilità.
La reputazione del mittente diventa parte di quella del brand: un contatto che genera diffidenza indebolisce anche le comunicazioni autentiche.
Rischi economici, operativi e di sicurezza
Lo spam sottrae tempo, sostiene frodi, espone dati, diffonde malware e compromette account, trasformando link, allegati e comunicazioni ingannevoli in vettori di rischio economico, operativo e informatico.
Sovraccarico di inbox, form, piattaforme e infrastrutture
Su scala ripetuta, lo spam occupa inbox, form, database, commenti e processi di moderazione, consumando capacità dei server, tempo, risorse economiche e attività di aggiornamento dei filtri.
In un aggiornamento del 6 luglio 2026, Reddit ha dichiarato di bloccare circa 23 milioni di visualizzazioni di spam al giorno e di intercettare circa 25.000 nuovi post e commenti spam quotidiani.
Spam, privacy e data breach
Lo spam può coinvolgere la privacy quando indirizzi e altri dati di contatto vengono raccolti, acquistati o riutilizzati fuori dalla finalità originaria, oppure ricavati tramite scraping e archivi esposti in una violazione.
Ai sensi del GDPR, si configura un data breach (o violazione dei dati) ogniqualvolta un incidente di sicurezza provochi – in modo fortuito o intenzionale – la distruzione, la perdita, l’alterazione, la divulgazione non consentita o l’accesso non autorizzato a informazioni personali.
Data breach e spam descrivono fenomeni diversi: il primo compromette riservatezza, integrità o disponibilità dei dati personali; il secondo è una modalità di diffusione.
L’esempio Trenitalia
Il caso Trenitalia, reso noto ai clienti nel giugno 2026, ha visto tra i dati potenzialmente coinvolti email, numero di telefono e informazioni di viaggio, mentre credenziali e dati di pagamento risultavano esclusi.
Email, telefono e dati di viaggio rendono credibile un phishing su uno spostamento reale
Dati di questo tipo possono rendere più credibili campagne successive di phishing o spam mirato, soprattutto quando imitano comunicazioni ufficiali.
Termini collegati allo spam
Attorno allo spam ruotano termini che distinguono classificazione dei messaggi, rilevamento delle minacce, autenticazione dei domini e protezione dell’accesso.
Filtri antispam
I filtri antispam sono sistemi che classificano o intercettano email e messaggi considerati indesiderati, sospetti o dannosi.
Valutano segnali come contenuto, mittente, reputazione, frequenza di invio, link, allegati e comportamento degli utenti; in base all’esito possono consegnare il messaggio, spostarlo nella posta indesiderata, metterlo in quarantena o rifiutarlo.
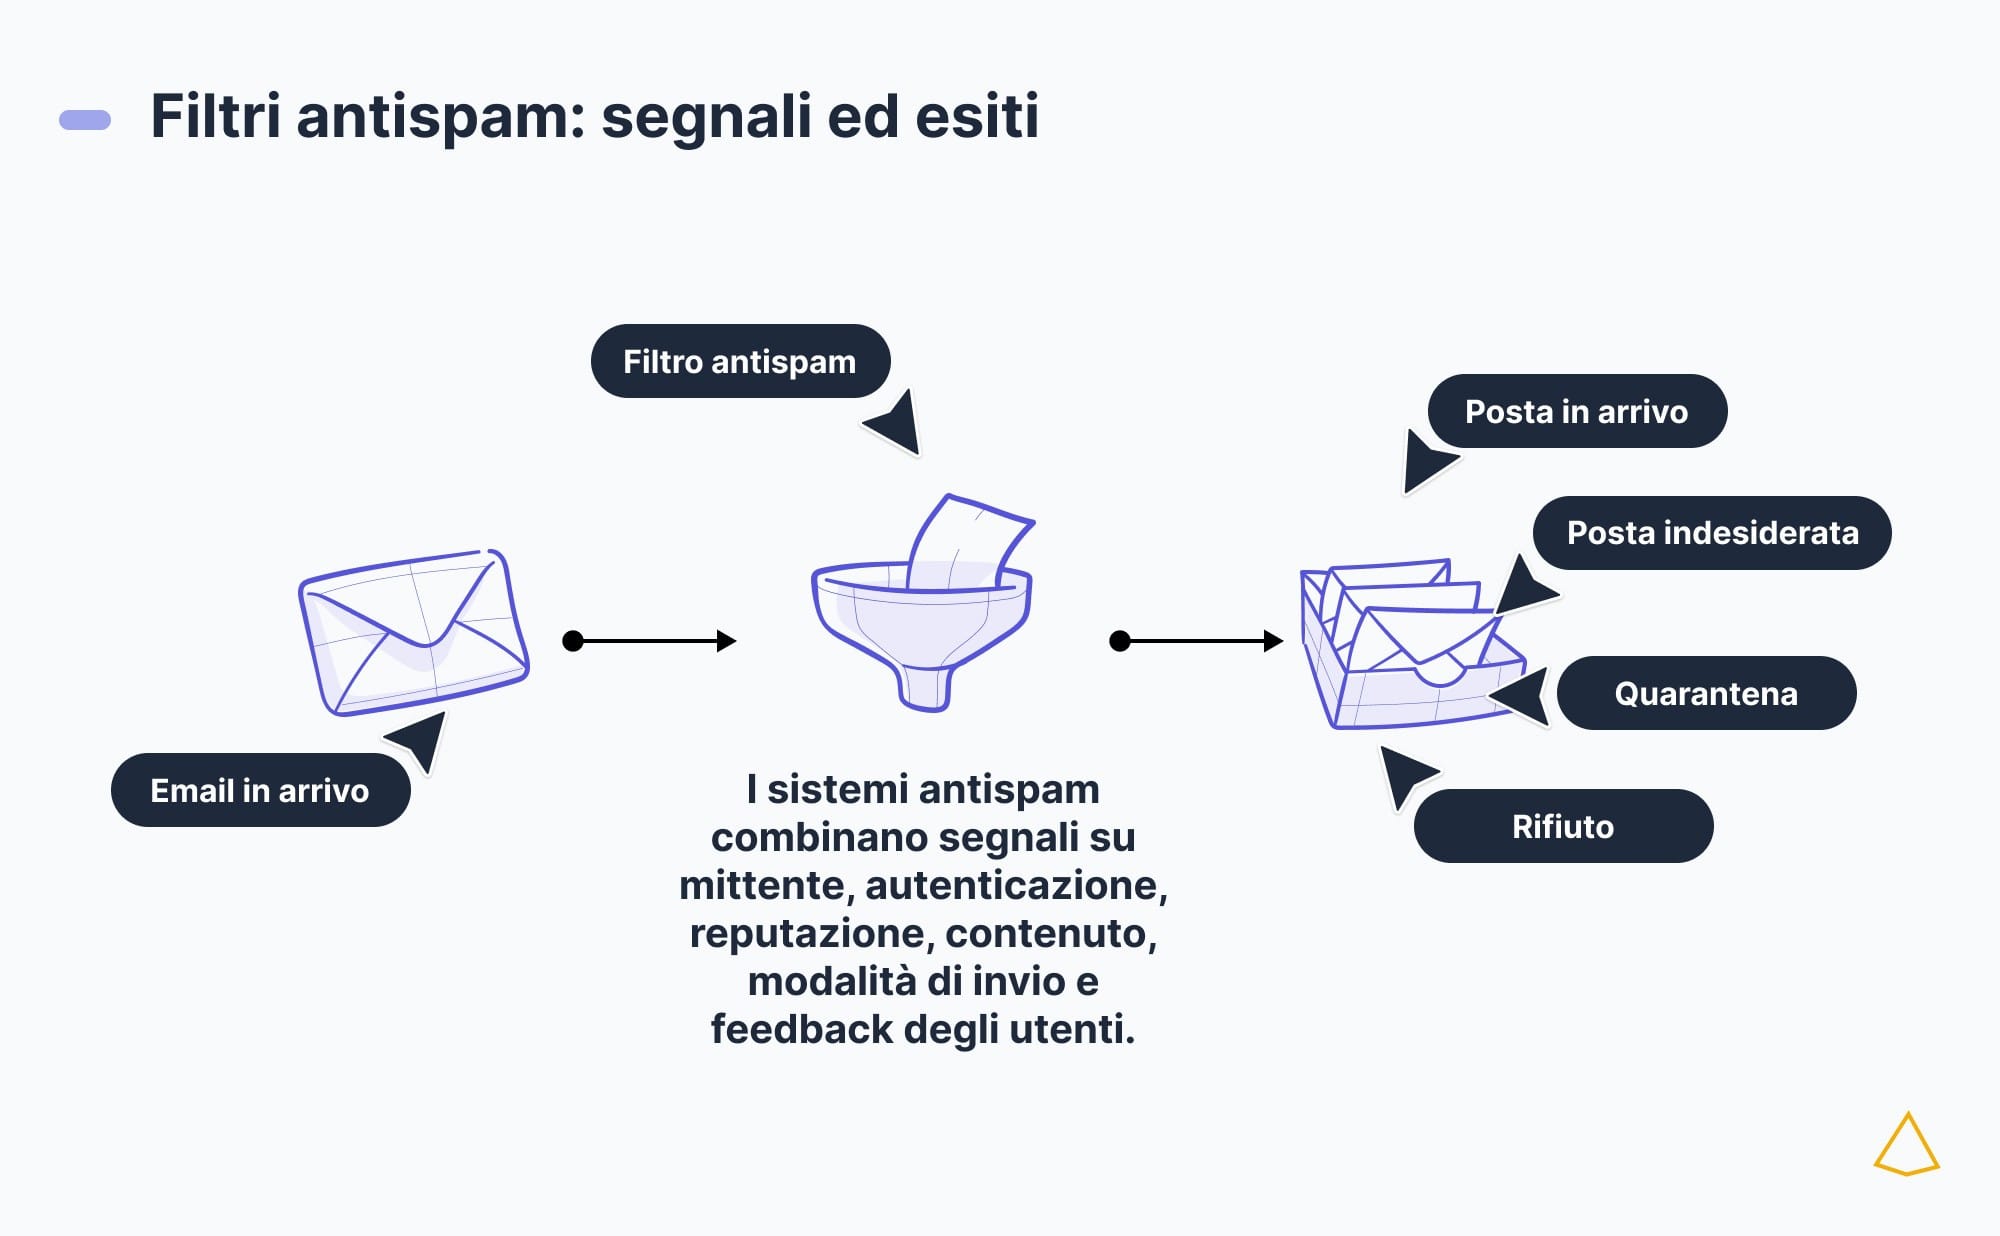
Imbuto che smista un’email verso inbox, posta indesiderata, quarantena o rifiuto
Software di sicurezza
I software di sicurezza rilevano o bloccano malware, link dannosi, allegati sospetti e pagine fraudolente, intervenendo quando lo spam veicola furto di credenziali, download malevoli o compromissione di account e dispositivi.
Autenticazione email: SPF, DKIM e DMARC
SPF, DKIM e DMARC sono meccanismi di autenticazione e policy dell’email.
SPF consente al sistema ricevente di verificare se il server che trasmette il messaggio è autorizzato a usare il dominio dichiarato nel MAIL FROM o nell’HELO.
DKIM associa al messaggio una firma crittografica riferita a un dominio.
DMARC controlla l’allineamento tra il dominio visibile nel campo From e quello autenticato da SPF o DKIM, pubblicando anche una policy e abilitando report.
Questi controlli verificano autorizzazione, firma e allineamento e contrastano lo spoofing diretto. Contenuto e intenzione richiedono segnali ulteriori; domini lookalike (ovvero simili al dominio originale) e nomi visualizzati ingannevoli restano fuori dal loro raggio d’azione.
Autenticazione a due fattori
L’autenticazione a due fattori combina due controlli appartenenti a categorie diverse: qualcosa che l’utente conosce, come una password; qualcosa che possiede, come un’app di autenticazione o una chiave fisica; oppure una caratteristica biometrica.
Riduce il rischio che il furto della sola password basti ad aprire l’account.
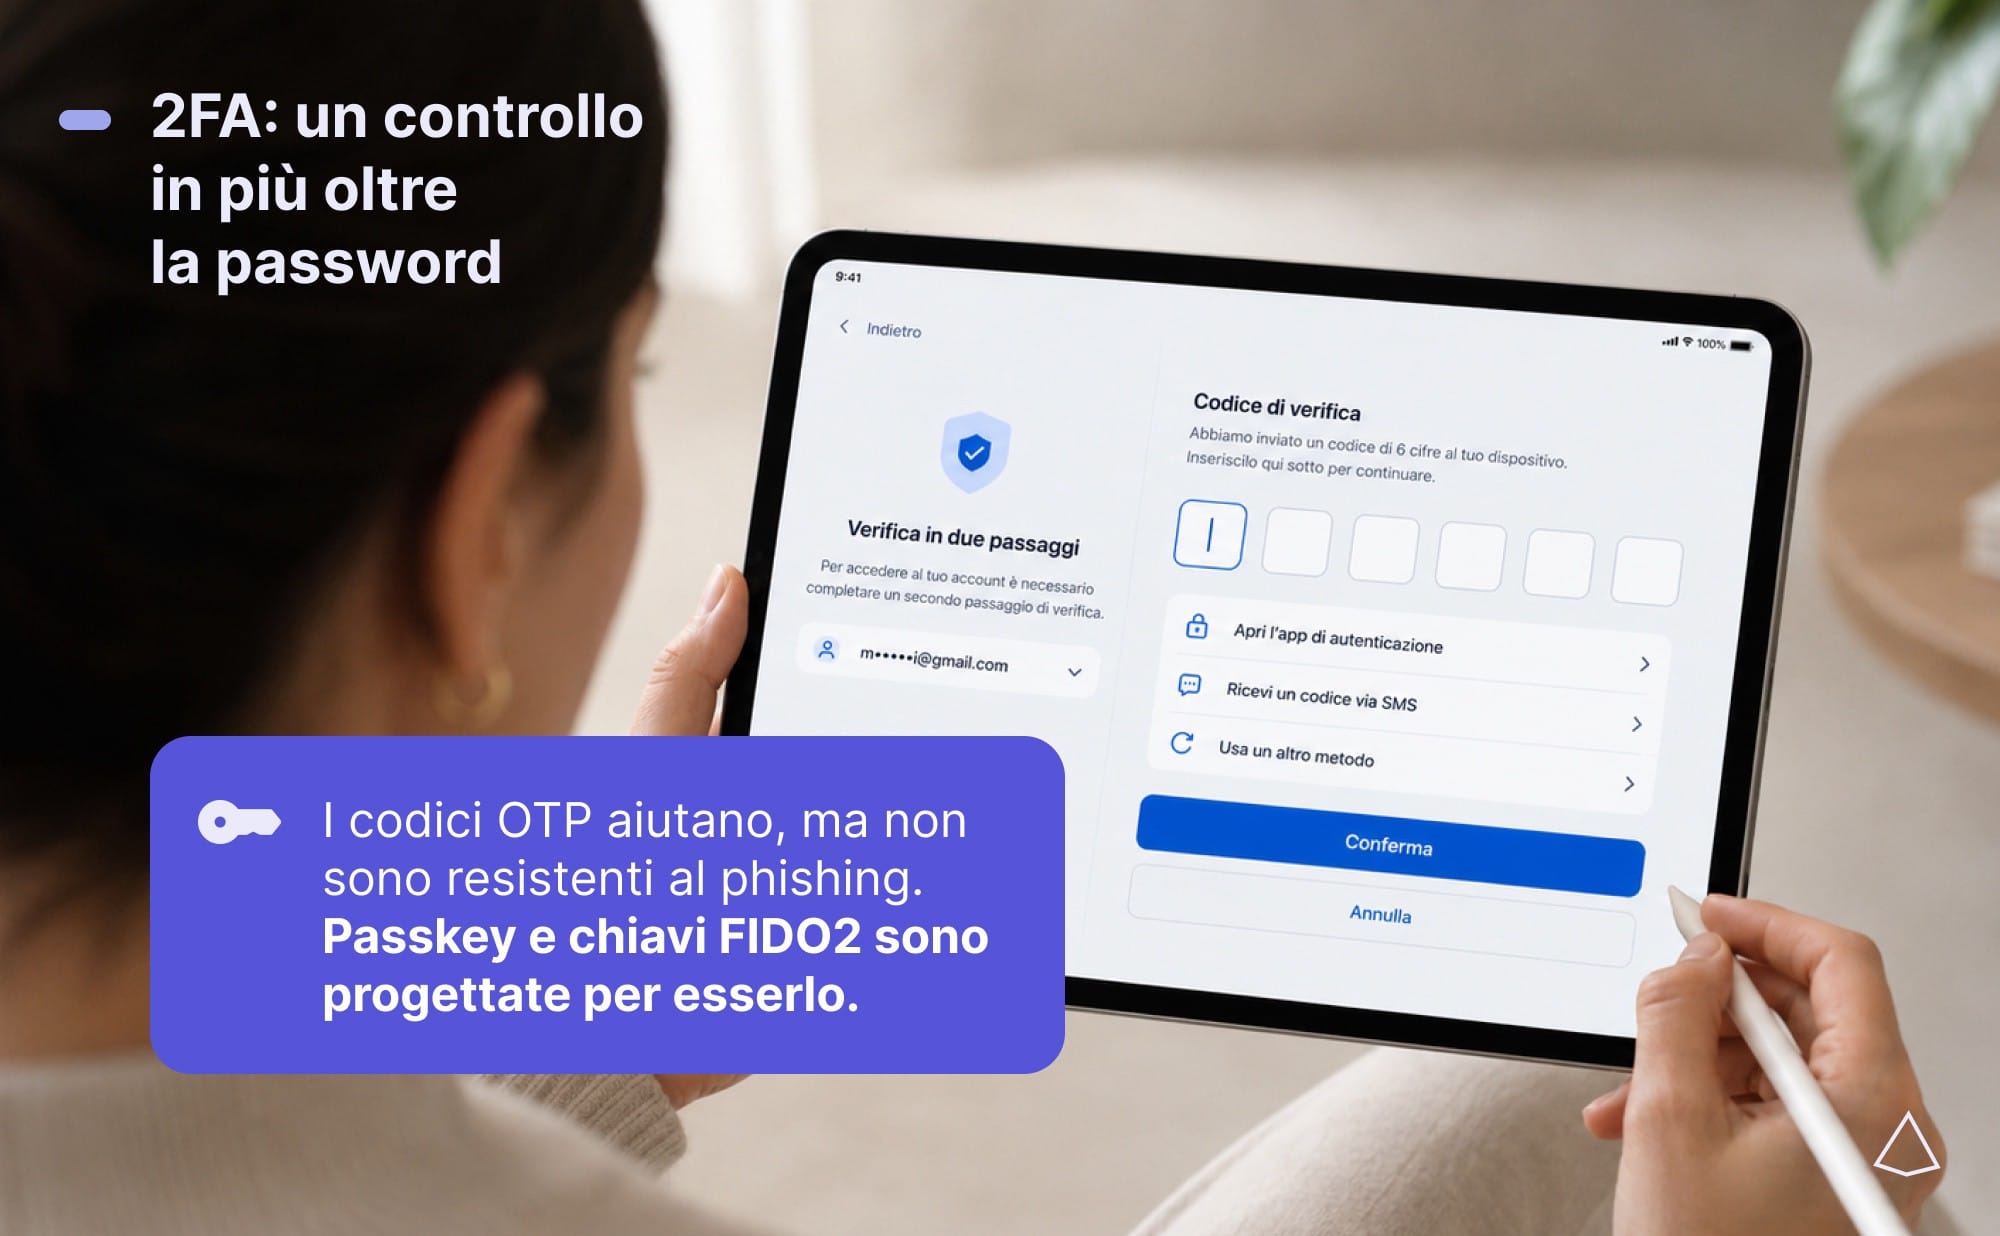
I codici OTP non resistono al phishing, a differenza di passkey e chiavi FIDO2
Esempio di spam
Un’email con oggetto «Consegna sospesa: aggiorna subito i dati» arriva da un dominio che somiglia a quello di un corriere, ma presenta una lettera diversa.
Il testo crea urgenza, chiede un piccolo pagamento e rimanda a una pagina che imita il sito ufficiale.
Se lo stesso messaggio viene inviato senza consenso a migliaia di destinatari, è spam.
Se punta a sottrarre dati o denaro, utilizza il phishing.
Il dominio imitativo, o lookalike domain, realizza una forma di brand impersonation; se il mittente falsifica l’indirizzo o un altro dato della fonte apparente, entra in gioco anche lo spoofing. La presenza di un allegato infetto lo renderebbe anche malspam.
